Platformă IT & securitate · on-premises
Tot IT-ul firmei, într-un singur monolit.
Monolit adună helpdesk-ul, monitorizarea stațiilor, inventarul, UPS-urile, Active Directory, backup-ul și securitatea într-o singură platformă care rulează pe serverul firmei. Conducerea vede starea reală a IT-ului într-un ecran. Echipa IT lucrează într-un singur loc, nu în zece console.
Dashboard
Joi, 24 septembrie 2026 · 09:41Problema
Costul real al IT-ului împrăștiat nu apare pe nicio factură.
Apare luni dimineața, după o pană de curent. Apare când pleacă un om-cheie. Apare la audit. Patru situații pe care orice firmă cu 30–250 de stații le trăiește, azi și cu Monolit:
Pică curentul la sediu
UPS-ul ține cât ține. Când se descarcă bateria, serverele se opresc brusc. Luni: baze de date de verificat, mașini virtuale corupte, ore de restaurare.
Trecerea pe baterie e detectată în secunde. Echipa primește notificare, iar serverele, VM-urile, NAS-ul și hypervisorul se opresc ordonat, în ordinea stabilită. La revenirea curentului pornesc prin Wake-on-LAN.
UPS ManagerUn angajat pleacă din firmă
Laptopul rămâne într-un sertar, contul din domeniu rămâne activ, parolele partajate nu se schimbă. Nimeni nu are lista completă a ce trebuie recuperat.
Fluxul de plecare arată echipamentele din inventar alocate omului, generează procesul-verbal de predare și creează automat tichetele IT pentru dezactivarea conturilor. „Echipamente nereturnate” apare pe dashboard până se rezolvă.
HR · Inventar · HelpdeskO stație începe să cripteze fișiere
Se observă când colegii nu mai pot deschide documentele de pe share. Până atunci, criptarea s-a întins pe tot folderul comun.
Agentul urmărește fișiere-capcană pe fiecare stație. La prima modificare apare o alertă pe ecranul echipei IT, cu stația, utilizatorul și istoricul ei, lângă alertele antivirusului.
RMM · SOCNIS2 sau ISO 27001 cer dovezi
Zile întregi de exporturi din șase console și tabele Excel refăcute de mână. Dovezile arată starea de azi, nu istoricul.
Rapoarte PDF ISO 27001, NIS2 și executive, generate din datele reale: patch-uri, backup, incidente, jurnal de audit, scor de conformitate pe fiecare stație, cu istoric zilnic.
RMM · Backup Infra · SOCRMM per endpoint, helpdesk per agent, manager de parole per utilizator, SIEM per GB. Fiecare angajat nou mărește patru facturi.
Nimeni nu vede tabloul complet. Raportul lunar pentru conducere se compune manual, din capturi de ecran.
Firewall-ul, antivirusul și Wi-Fi-ul raportează fiecare separat. Semnalele care, puse cap la cap, arată un atac, trec neobservate.
Procedurile de reparare a domeniului sau de oprire a serverelor există doar în memoria unei persoane.
Sub NIS2, managementul aprobă măsurile de securitate și răspunde pentru ele. Fără dovezi, răspunderea rămâne neacoperită.
Loguri, inventar și parole ajung la furnizori externi, cu contracte, jurisdicții și costuri de ieșire pe care nu le controlați.
Platforma
O singură platformă, pe serverul firmei.
Monolit citește ce raportează echipamentele pe care le aveți deja, pune totul într-un model comun și îl livrează fiecărui om în forma de care are nevoie: cifre pentru conducere, acțiuni pentru IT, un portal simplu pentru angajați.
Ce aveți deja
- Stații și servere Windows / Linux (agent Monolit)
- pfSense, Suricata, pfBlockerNG, ntopng
- UniFi: switch-uri, AP-uri, clienți
- Proxmox VE, Proxmox Backup Server, TrueNAS, S3
- Active Directory și controlerele de domeniu
- UPS-uri prin SNMP v3, orice producător
- Bitdefender GravityZone, Veeam
Monolit · 1 VM Ubuntu, în rețeaua firmei
- 15 module independente, fiecare cu propriul serviciu și propria schemă de date
- SQL Server, Redis pentru evenimente în timp real, nginx
- Roluri: admin, manager IT, echipă IT, angajat, client
- AI local pentru explicații, rezumate și analiză de loguri
- Jurnal de audit pentru fiecare acțiune, cu utilizator și IP
Cine folosește
- Conducerea: dashboard, rapoarte executive, ISO 27001 și NIS2
- Managerul IT: SLA, conformitate, aprobarea acțiunilor sensibile
- Echipa IT: tichete, scripturi, patch-uri, runbook-uri, alerte explicate
- HR: angajări și plecări cu echipamente și documente
- Angajații: portal de tichete și seif de parole
Autentificare, roluri, panoul de conducere, căutare globală, notificări în timp real.
Tichete din portal, e-mail și alerte, SLA P1–P4, cozi pe echipe, bază de cunoștințe, task-uri recurente.
Agent pe stații și servere: telemetrie, patch-uri, scripturi, control la distanță, conformitate, rapoarte.
Toate echipamentele, codificate TTDDLLNNNN, cu scanare de rețea, sincronizare UniFi, garanții și etichete QR.
UPS-uri de orice marcă prin SNMP v3, oprire ordonată a serverelor, pornire la revenirea curentului.
UniFi: topologie, porturi de switch, clienți, rețele Wi-Fi, VLAN-uri, operații la distanță, raport săptămânal.
Sănătatea controlerelor de domeniu, replicare, utilizatori, runbook-uri de reparare cu verificări prealabile.
Evenimente de la firewall, IDS, DNS, Wi-Fi și antivirus într-un singur flux, arhivă pe NAS, triaj asistat de AI.
Model de limbaj care rulează local: explică alerte, analizează loguri de DC, scrie rezumatul zilnic.
Firma văzută din internet: SPF, DKIM, DMARC, subdomenii revendicabile, domenii-sosie, credențiale scurse.
Manager de parole cu criptare end-to-end, colecții pe echipe, 2FA și recuperare cu chei împărțite.
Verifică zilnic backup-ul fiecărei mașini virtuale: Proxmox VE și PBS, TrueNAS, S3, NAS, Windows.
Backup-ul platformei însăși: baza de date, fișiere, sincronizare pe NAS, restaurare auditată.
Angajări și plecări ca fluxuri cu pași: echipamente din inventar, documente PDF, tichete IT automate.
Proceduri și politici versionate, cu flux de aprobare, diferențe între versiuni, export PDF și căutare.
Monitorizare servicii, registru de riscuri și scanare de vulnerabilități, cu porturi și scheme deja rezervate.
Harta vizuală a infrastructurii pe locații, alimentată din Rețea, UPS și Backup Infra.
Răspuns automatizat la incidente, cu aprobare umană: blocare IP, izolare stație, dezactivare cont.
Turul modulelor
Ce vede echipa, ce câștigă firma.
Zece module, fiecare cu ecranul lui. Capturile de mai jos sunt schițe cu date exemplificative. Catalogul modulelor are, pentru fiecare modul, capturi din aplicația reală și descrieri separate pentru conducere și pentru echipa IT.
Helpdesk & Task Manager v2.2.0
Toate cererile către IT intră într-o singură coadă: din portalul angajaților, din e-mail și automat din alertele RMM, UPS și SOC.
- SLA pe priorități P1–P4, cu ceas care se oprește și se reia când aștepți un răspuns
- Cozi pe echipe, repartizare automată pe categorii, acțiuni în masă
- Bază de cunoștințe și răspunsuri predefinite, răspuns direct pe e-mail
- Task-uri recurente generate zilnic din șabloane: verificări, rotații, controale
Timpul de rezolvare și respectarea SLA devin cifre măsurate, nu impresii.
Task Manager
v2.2.0| # | Subiect | Solicitant | Prio. | Termen SLA | Coadă | Responsabil |
|---|---|---|---|---|---|---|
| 4821 | Nu se pot tipări facturile din ERP | Contabilitate · E. Marin | P1 | depășit cu 25 min | Suport L1 | I. Dinu |
| 4817 | VPN nu se conectează de acasă | Vânzări · C. Radu | P2 | 1 h 12 min | Rețea | A. Popa |
| 4809 | Disc 92% pe SVITBU0002 | automat · RMM | P2 | 3 h 05 min | Infrastructură | A. Popa |
| 4823 | Cont AD și e-mail pentru angajat nou | automat · HR | P3 | 2 zile 4 h | Acces | M. Pavel |
| 4815 | Acces la folderul partajat Proiecte | Proiectare · D. Enache | P3 | depășit cu 40 min | Acces | neasignat |
| 4812 | Monitorul pâlpâie | Logistică · F. Toma | P4 | 3 zile | Suport L1 | I. Dinu |
| 4806 | UPS rack Ploiești: baterie de înlocuit | automat · UPS | P3 | 1 zi 6 h | Infrastructură | A. Popa |
RMM · monitorizare și control la distanță v1.7.0
Un agent de aproximativ 3,5 MB, scris în Rust, pe fiecare stație și server Windows sau Linux. Trimite telemetrie și execută doar comenzi aprobate.
- Patch-uri: scanare, aprobare, aplicare în ferestre de mentenanță, catalog de aplicații winget
- Scripturi la distanță, Wake-on-LAN, control la distanță (RustDesk), repornire orchestrată
- Scor de conformitate zilnic pe stație, monitorizare certificate TLS, fișiere-capcană anti-ransomware
- Rapoarte PDF executive, ISO 27001 și NIS2; descoperire rețea și instalare în masă prin WinRM
Știți în orice moment câte stații sunt vulnerabile, de ce, și cine le rezolvă.
RMM
v1.7.0102 dispozitive · 96 online| Stație | Utilizator | Sistem | CPU | RAM | Disc | Patch-uri | Conformitate | |
|---|---|---|---|---|---|---|---|---|
| PCFNBU0012 | E. Marin | Win 11 23H2 | 12% | 58% | 71% | la zi | 96 | |
| LTVZPL0007 | C. Radu | Win 11 24H2 | 34% | 72% | 44% | 3 critice | 71 | |
| SVITBU0002 | server fișiere | Win Server 2022 | 41% | 66% | 92% | 1 importantă | 88 | |
| SVITBU0005 | aplicații web | Ubuntu 22.04 | 8% | 31% | 38% | la zi | 94 | |
| LTMGBU0003 | V. Georgescu | Win 11 24H2 | 5% | 40% | 52% | la zi | 98 | |
| PCLGBU0031 | F. Toma | Win 10 22H2 | — | — | — | 7 lipsă | 54 | |
| PCHRBU0004 | A. Ilie | Win 11 23H2 | 17% | 49% | 63% | la zi | 92 |
Inventar v1.0.0
Registrul tuturor echipamentelor, cu un cod unic după standardul TTDDLLNNNN: tip, departament, locație, număr de ordine.
- Scanare de rețea și sincronizare automată cu controlerul UniFi
- Echipamentele găsite în rețea, dar neînregistrate, apar separat
- Alerte de expirare a garanției, câmpuri personalizate, export
- Etichete QR și legătură directă cu fluxurile de angajare și plecare
Fiecare activ are proprietar, locație și garanție cunoscute. Inventarul anual devine un export.
Inventar
v1.0.0418 echipamente · 2 locații| Cod | Tip | Model | Alocat | Locație | Garanție |
|---|---|---|---|---|---|
| LTVZPL0007 | Laptop | Lenovo ThinkPad T14 G4 | C. Radu | Ploiești | 14.03.2027 |
| PCFNBU0012 | Desktop | Dell OptiPlex 7010 | E. Marin | București | expiră în 23 zile |
| PRFNBU0002 | Imprimantă | HP LaserJet Pro M428 | Contabilitate | București | expirată |
| SWITBU0001 | Switch | UniFi USW-Pro-24-PoE | Rack BU | București | 02.11.2027 |
| UPITBU0001 | UPS | Daker DK Plus 6000 | Server room | București | 30.06.2028 |
| LTMGBU0003 | Laptop | Dell Latitude 7440 | V. Georgescu | București | 11.09.2027 |
| APITPL0002 | Access point | UniFi U6-Pro | Etaj 1 | Ploiești | 19.05.2027 |
UPS Manager v1.0.0
Monitorizează UPS-urile de orice producător prin SNMP v3 (standardul RFC 1628) și oprește ordonat serverele la o pană de curent.
- Baterie, sarcină, autonomie și tensiune, în timp real și cu istoric
- Grupuri de oprire cu ordine și întârzieri configurabile, prin SSH
- Pornire prin Wake-on-LAN la revenirea tensiunii
- Notificări Teams și e-mail, jurnal complet al fiecărei opriri
O pană de curent nu mai înseamnă baze de date corupte și o zi de lucru pierdută.
UPS Manager
v1.0.0SOC & AI Assistant SOC v0.13 · AI v1.1
Evenimentele de la firewall, IDS, DNS, Wi-Fi și antivirus ajung într-un singur flux, sunt normalizate, deduplicate și prioritizate. Un model AI care rulează local le explică în limba română.
- Surse: pfSense, Suricata, pfBlockerNG, UniFi, ntopng, Bitdefender GravityZone
- Arhivă de loguri pe NAS-ul firmei, căutare în tot ce a sosit, nu doar în alerte
- Explicație AI pe fiecare alertă și rezumat zilnic pentru conducere
- Confirmare, rezolvare, fals pozitiv: fiecare decizie e auditată, cu utilizator și IP
Alertele devin incidente explicate, cu o recomandare și un responsabil.
SOC
v0.13.0 beta| Sev. | Alertă | Sursă | Ora | Stare |
|---|---|---|---|---|
| critică | Scanare SSH: 203.0.113.45 → SVITBU0005:22 | Suricata | 09:12 | nouă |
| ridicată | 27 autentificări eșuate: m.ionescu | AD | 08:57 | confirmată |
| ridicată | Malware blocat pe LTVZPL0007 | GravityZone | 08:31 | rezolvată |
| medie | DNS către domeniu înregistrat ieri | pfBlockerNG | 08:02 | nouă |
| scăzută | Client necunoscut pe VLAN Oaspeți | UniFi | 07:48 | nouă |
Ce s-a întâmplat. IP-ul extern 203.0.113.45 a încercat 1.240 de conexiuni SSH în 6 minute către SVITBU0005. Firewall-ul le-a blocat după primele 30; nu există nicio autentificare reușită.
Risc. Scăzut acum. Serverul expune însă SSH direct pe internet, iar aceeași sursă apare în 3 liste publice de atacatori.
Recomandare.
- Restricționează portul 22 la VPN.
- Adaugă IP-ul în lista de blocare pfBlockerNG.
- Tichet P2 pentru echipa de rețea.
AD Sentinel v2.4.0
Supraveghează controlerele de domeniu și repară problemele Active Directory prin proceduri scrise, verificate înainte de rulare.
- Sănătate DC, DNS, replicare, SYSVOL, politici de grup, relații de încredere
- Utilizatori: deblocare, resetare parolă, parole care expiră, conturi inactive
- Runbook-uri cu verificări prealabile și confirmare; planuri în mai mulți pași
- Analiză pe toate DC-urile cu reguli deterministe, plus interpretarea AI a logurilor
Incidentele de identitate se rezolvă după o procedură testată, nu din memoria unui singur om.
AD Sentinel
v2.4.0domeniu exemplu.local · 2 DCSuprafață externă v0.1 pilot
Privește firma din afară, așa cum o vede un atacator: domenii, subdomenii, IP-uri publice, e-mail.
- Audit e-mail: SPF, DKIM, DMARC, plus CAA și DNSSEC
- Subdomenii revendicabile (DNS uitat) și domenii-sosie înregistrate de alții
- Adrese ale firmei apărute în scurgeri publice de credențiale
- Comparație între rulări: ce a apărut nou de săptămâna trecută
Riscurile vizibile de pe internet sunt găsite de echipa proprie înaintea atacatorilor.
Suprafață externă
v0.1.0în scope: exemplu.ro · exemplu-shop.ro · 198.51.100.0/28Seif · manager de parole v0.5 beta
Parolele firmei, cu criptare end-to-end: cheile se generează în browser, serverul stochează doar date criptate.
- Colecții partajate pe echipe, cu permisiuni și rotirea cheilor la plecarea unui membru
- Coduri 2FA (TOTP), generator de parole, atașamente criptate
- Recuperare de urgență cu chei împărțite între administratori (Shamir, K din N)
- Import din alte managere de parole, jurnal de audit pentru orice acces administrativ
Parolele critice nu mai stau în Excel sau în mintea unei singure persoane.
Seif
v0.5.0 beta| Intrare | Utilizator | 2FA | Modificat |
|---|---|---|---|
| Proxmox VE · pve-br1 | root@pam | 481 902 | azi |
| pfSense · firewall BU | admin | 207 334 | 12.09 |
| Microsoft 365 · admin | admin@exemplu.ro | 660 118 | 03.09 |
| UniFi Network | itadmin | — | 28.08 |
| TrueNAS · nas-br | admin | — | 21.08 |
| Wi-Fi Oaspeți | exemplu-guest | — | 01.08 |
Backup Infra v1.3.0
Verifică zilnic dacă fiecare mașină virtuală are un backup reușit și verificat, și unde se află copiile.
- Proxmox VE și Proxmox Backup Server, TrueNAS, stocare S3, NAS prin SNMP, servere Windows
- Semnalează VM-urile neprotejate, execuțiile eșuate și depozitele aproape pline
- Istoric complet al backup-urilor și al verificărilor, jurnal de audit
- Backup Manager face același lucru pentru Monolit: bază de date, fișiere, copie pe NAS
Întrebarea „avem backup?” primește un răspuns verificat, pentru fiecare server.
Backup Infra
v1.3.0| VM | Nume | Nod | Ultimul backup | Verificat | Stare |
|---|---|---|---|---|---|
| 101 | dc01-br | pve-br1 | azi 01:05 | ✓ | protejat |
| 104 | erp-sql | pve-br1 | azi 01:22 | ✓ | protejat |
| 112 | fileserver | pve-br2 | azi 01:48 | ✓ | protejat |
| 120 | svfnbr0004-app | pve-br2 | acum 3 zile | — | eșuat |
| 131 | test-web | pve-br1 | niciodată | — | neprotejat |
| 140 | monolit | pve-br1 | azi 02:14 | ✓ | protejat |
HR · angajări și plecări v1.0.0
Venirea și plecarea unui om devin fluxuri cu pași clari, legate de inventar și de echipa IT.
- Dosar angajat și procese de onboarding și offboarding, cu pași bifați
- Echipamente alocate și recuperate direct din inventar
- Documente PDF generate automat (proces-verbal, acorduri), cu stare de semnare
- Tichete IT create automat pentru conturi, e-mail și accese
Niciun laptop și niciun cont activ nu rămân în urma unui angajat plecat.
Onboarding · Ioana Stoica
Specialist vânzări · Ploiești · începe pe 1 octombrieModulele în detaliu
Fiecare modul are pagina lui, cu capturi reale.
Capturile sunt din aplicația Monolit, rulată cu datele unei firme fictive. Fiecare pagină are două niveluri de citire: pentru conducere (ce rezolvă, cum se lucrează, ce se măsoară) și pentru echipa IT (arhitectură, integrări, roluri, limite).
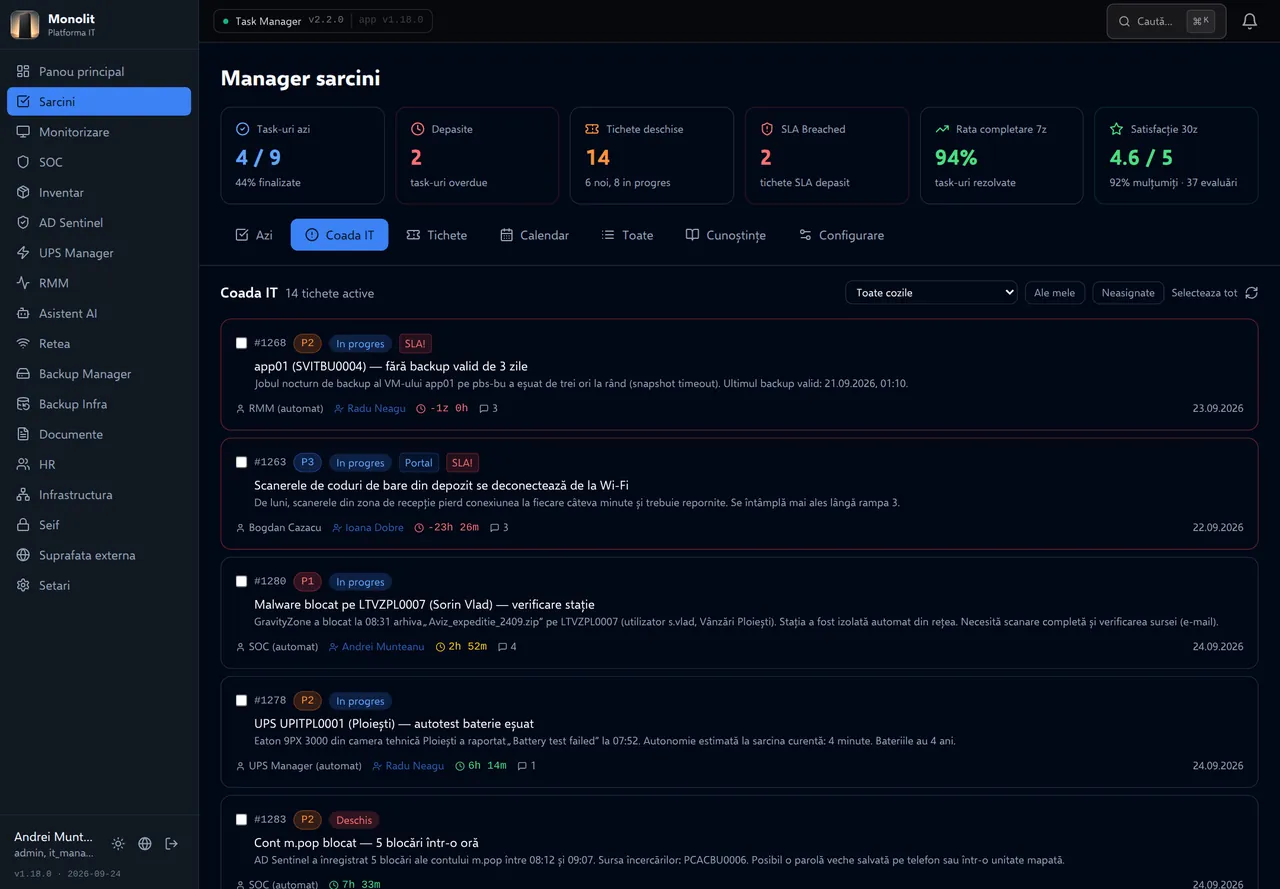 Helpdesk & Task Manager2.2.0 · Stabil
Toate cererile către IT intră într-o singură coadă, cu termene SLA măsurate și baza de cunoștințe la îndemână.
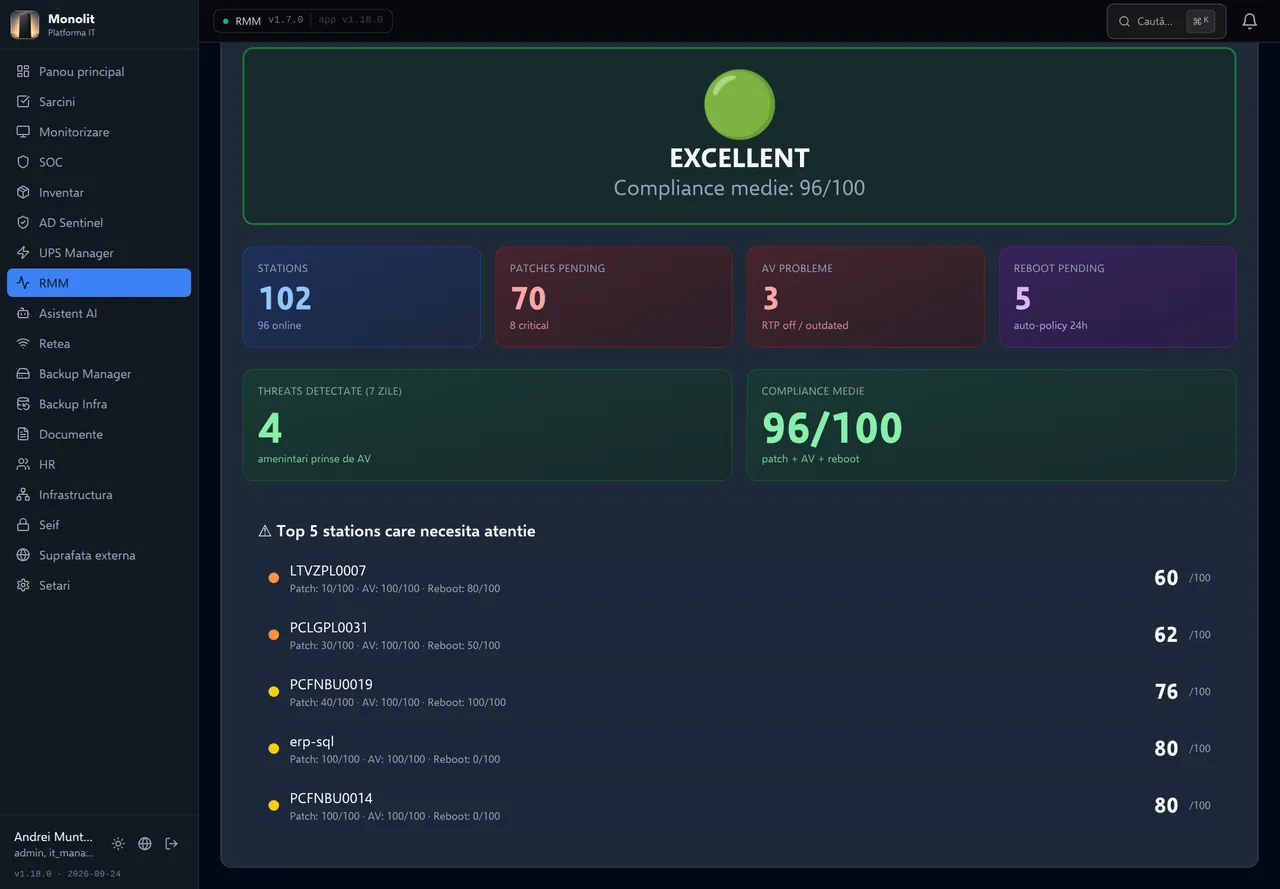 RMM1.7.0 · Stabil
Starea fiecărei stații și a fiecărui server, patch-uri, antivirus și acțiuni de la distanță, dintr-un singur loc.
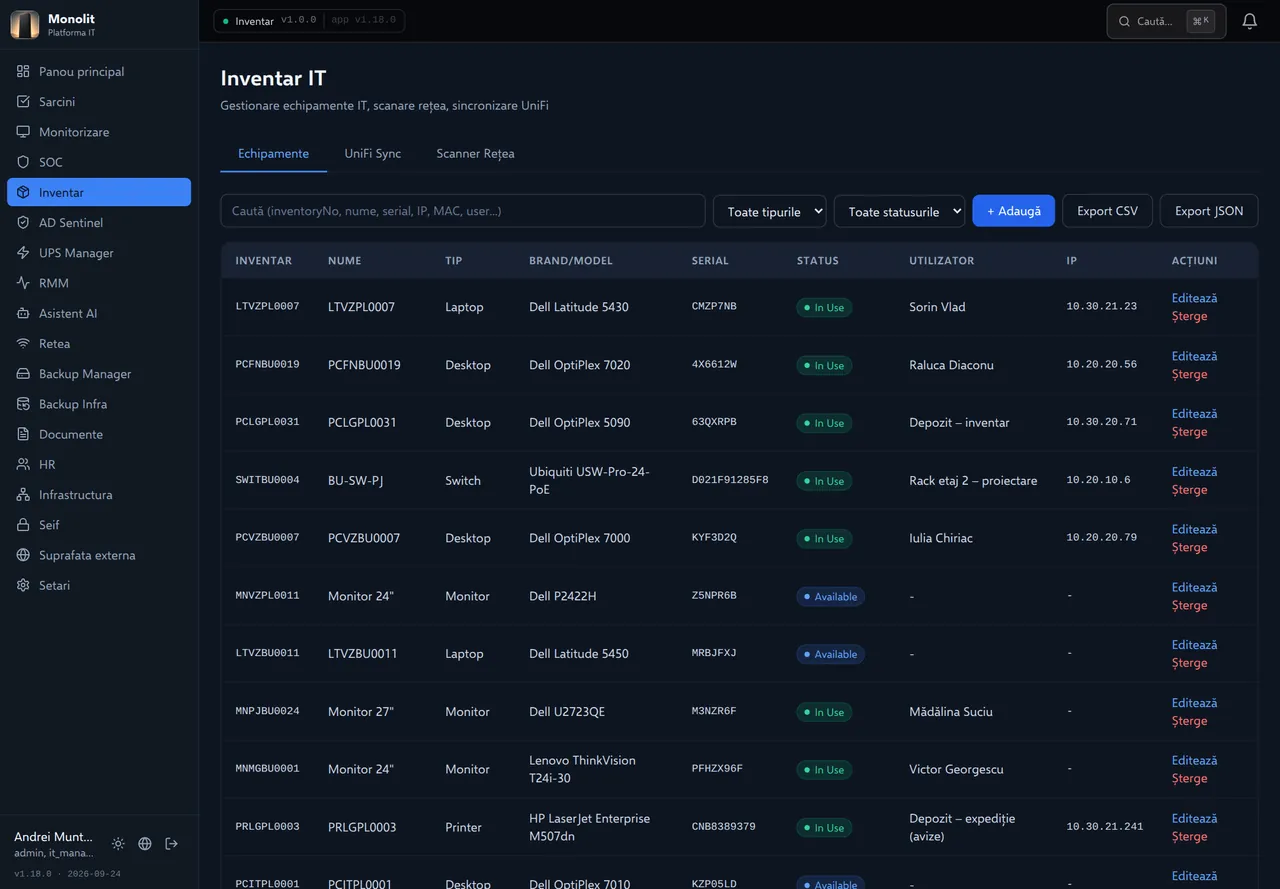 Inventar1.0.0 · Stabil
Fiecare echipament are cod, proprietar, locație și garanție, cu scanare de rețea și etichete QR.
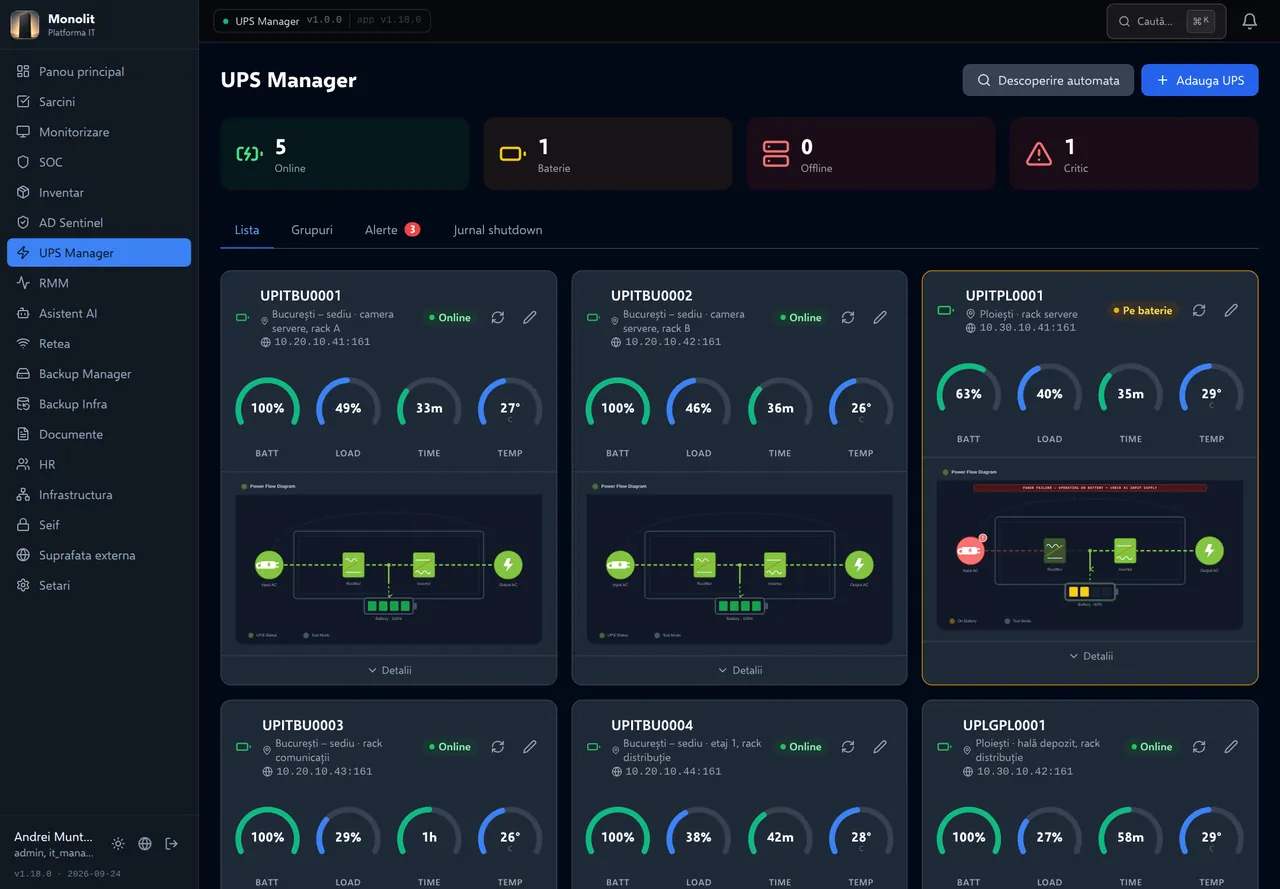 UPS Manager1.0.0 · Stabil
UPS-uri de orice marcă monitorizate prin SNMP și oprire ordonată a serverelor la o pană de curent.
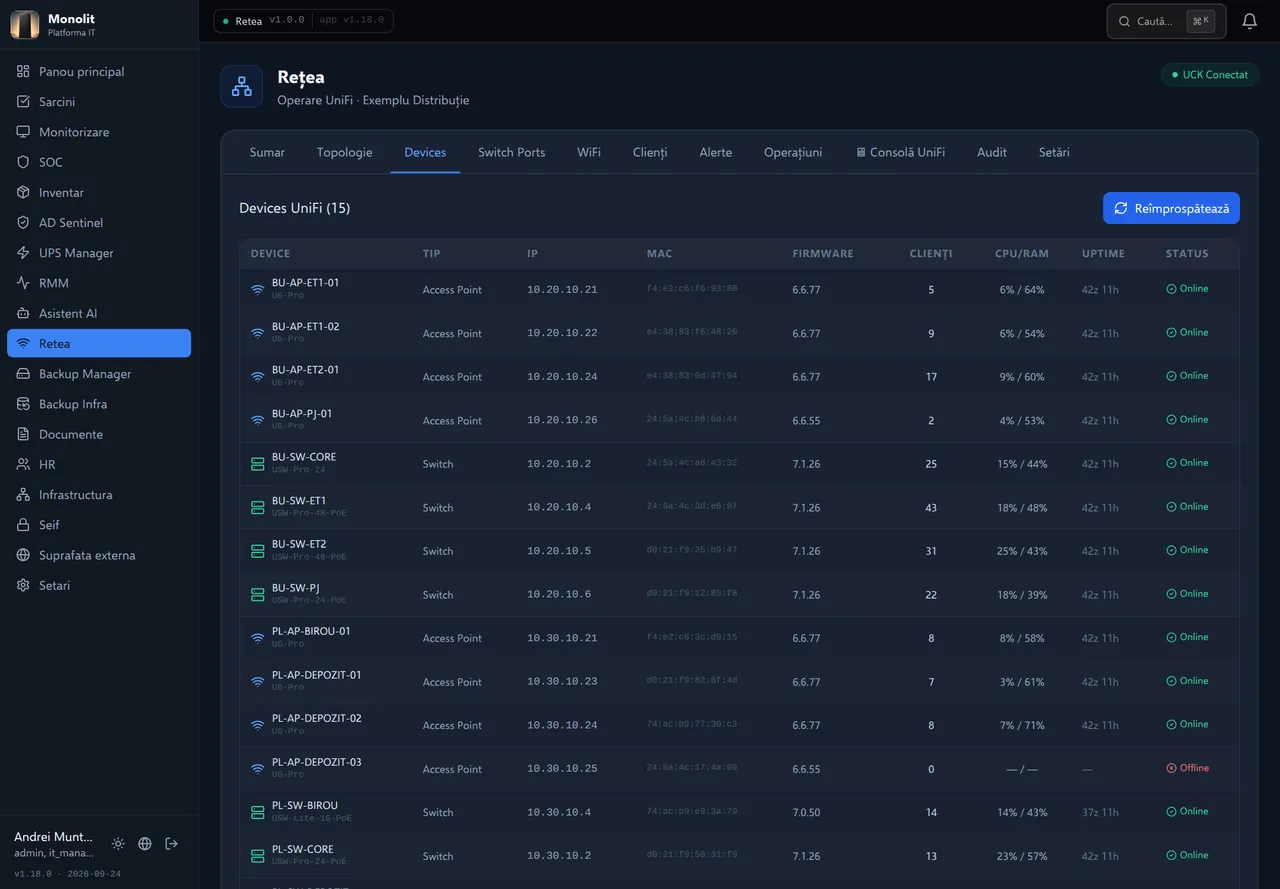 Rețea1.0.0 · Stabil
Rețeaua UniFi pe toate locațiile: dispozitive, topologie, porturi de switch, clienți și operații de la distanță.
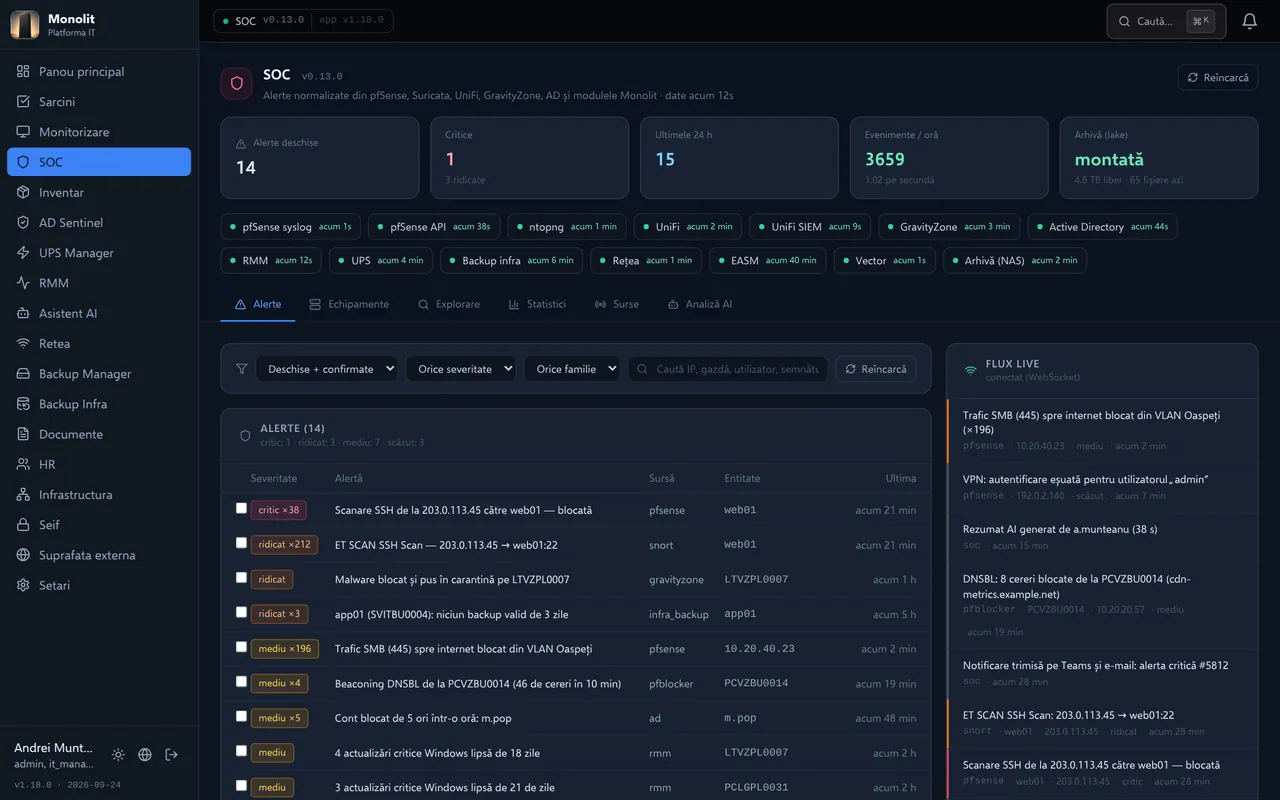 SOC0.13.0 · Beta
Evenimentele de la firewall, IDS, DNS, Wi-Fi și antivirus într-un singur flux, prioritizate și explicate de AI local.
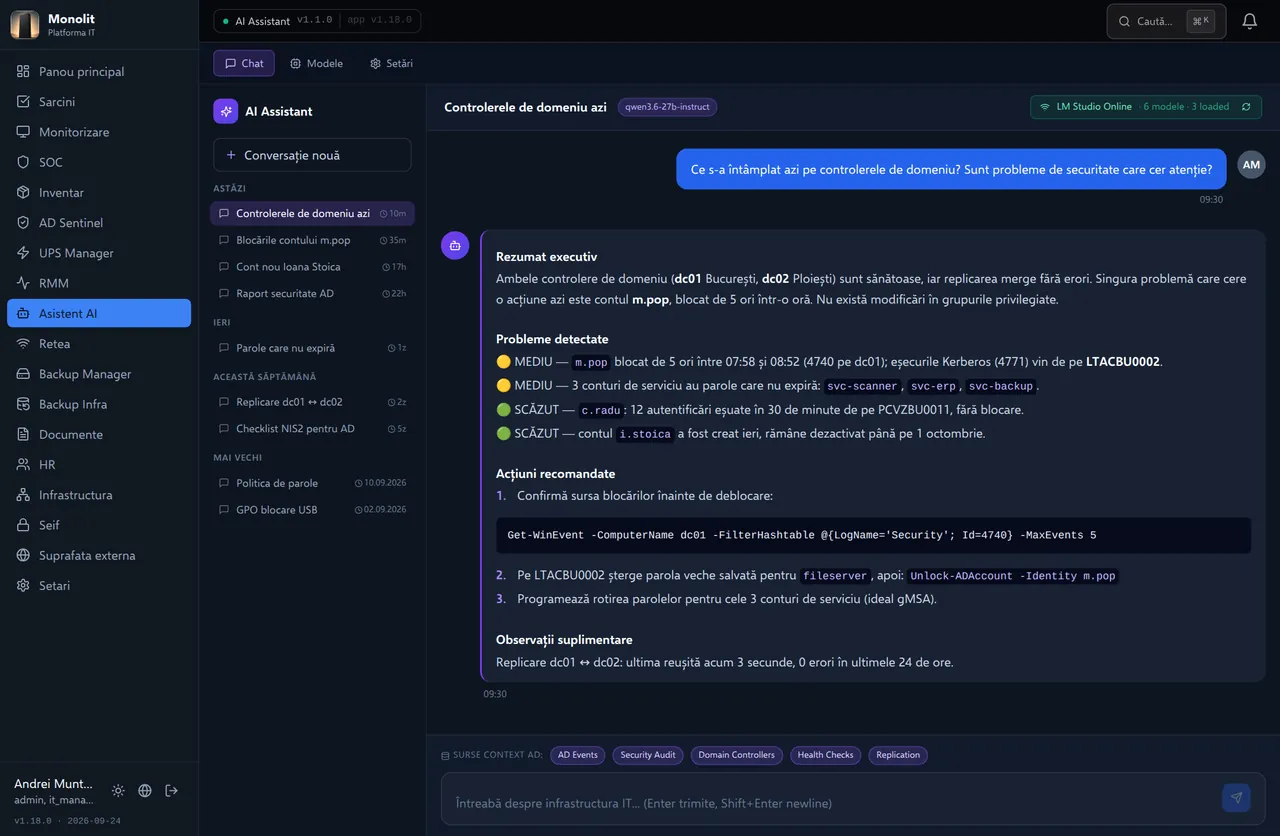 AI Assistant1.1.0 · Stabil
Un model de limbaj care rulează pe serverul firmei și răspunde cu datele din Monolit, fără să trimită nimic în afară.
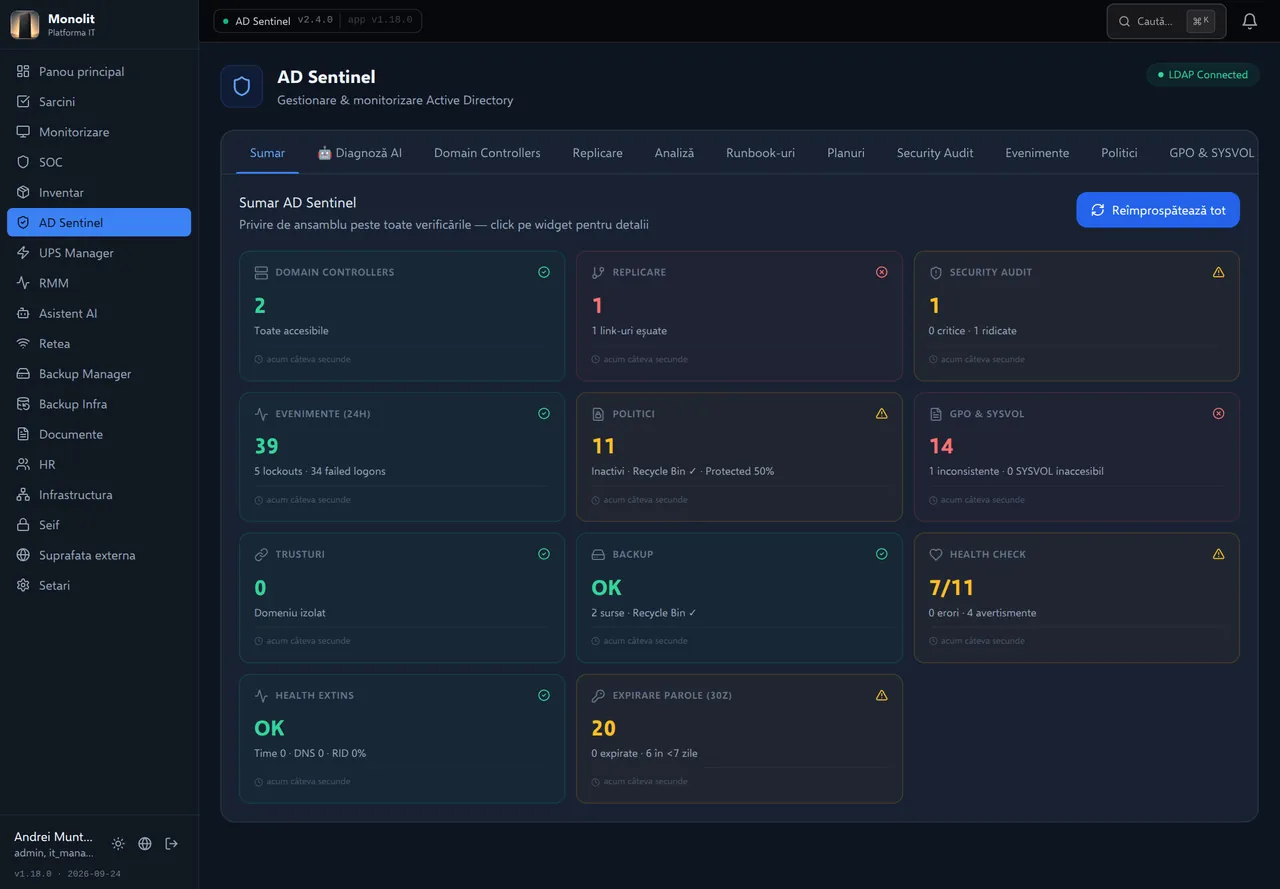 AD Sentinel2.4.0 · Stabil
Sănătatea Active Directory și reparații prin proceduri cu verificări prealabile și confirmare.
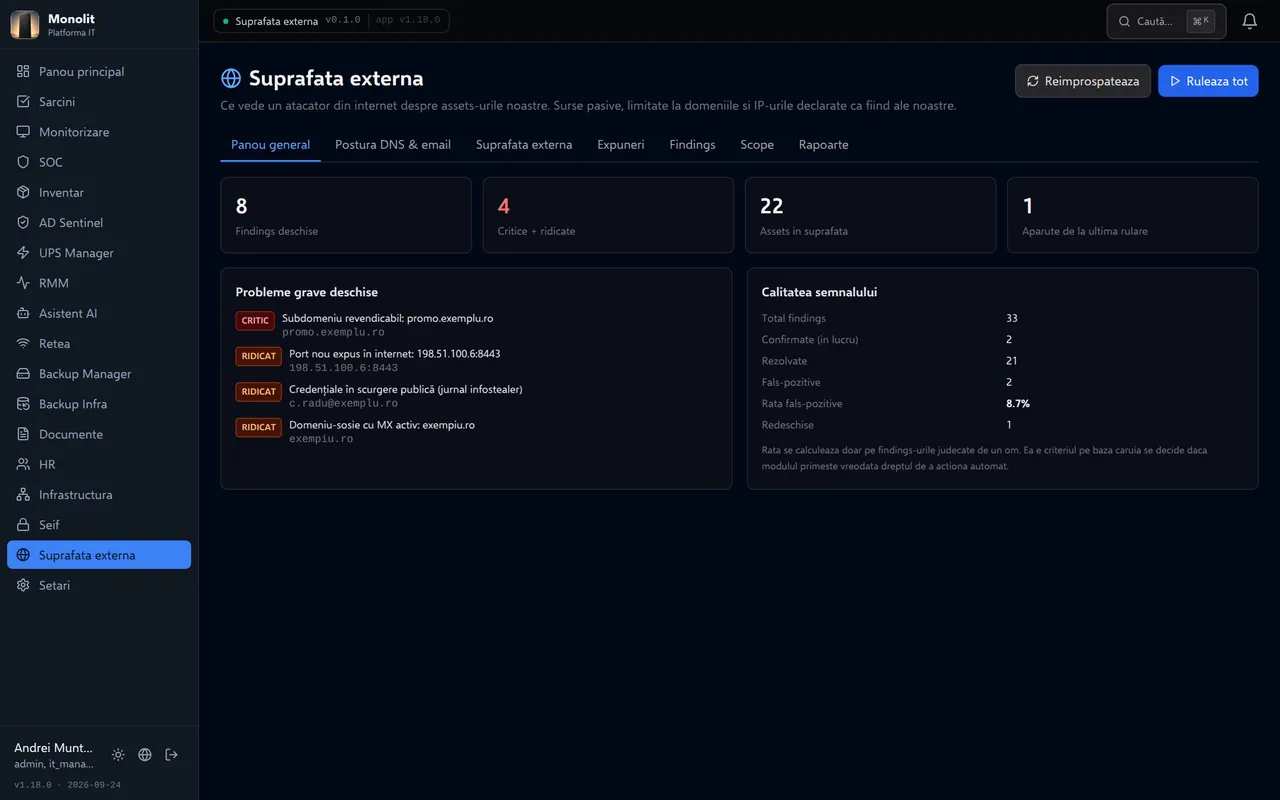 Suprafață externă0.1.0 · Pilot
Firma văzută din internet, așa cum o vede un atacator: domenii, subdomenii, e-mail, porturi expuse.
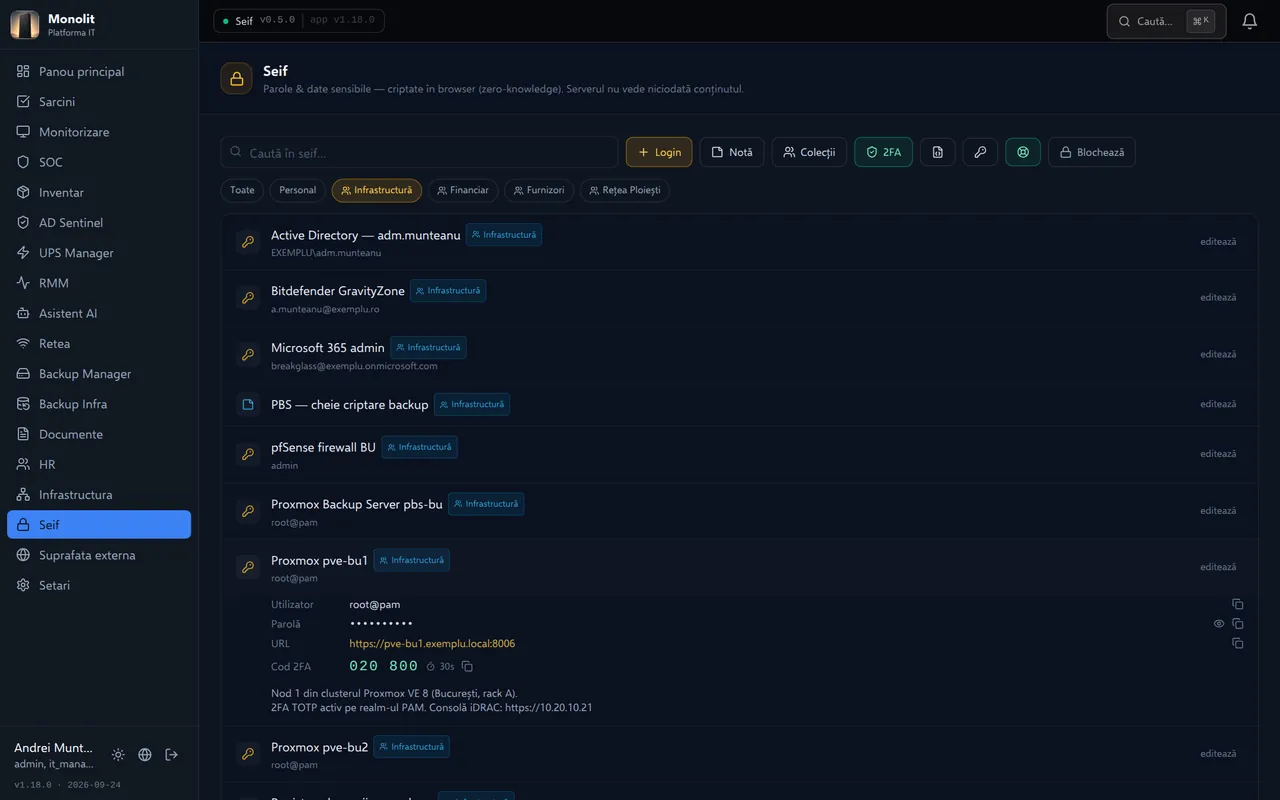 Seif0.5.0 · Beta
Parolele firmei, criptate în browser, cu colecții pe echipe și recuperare de urgență cu chei împărțite.
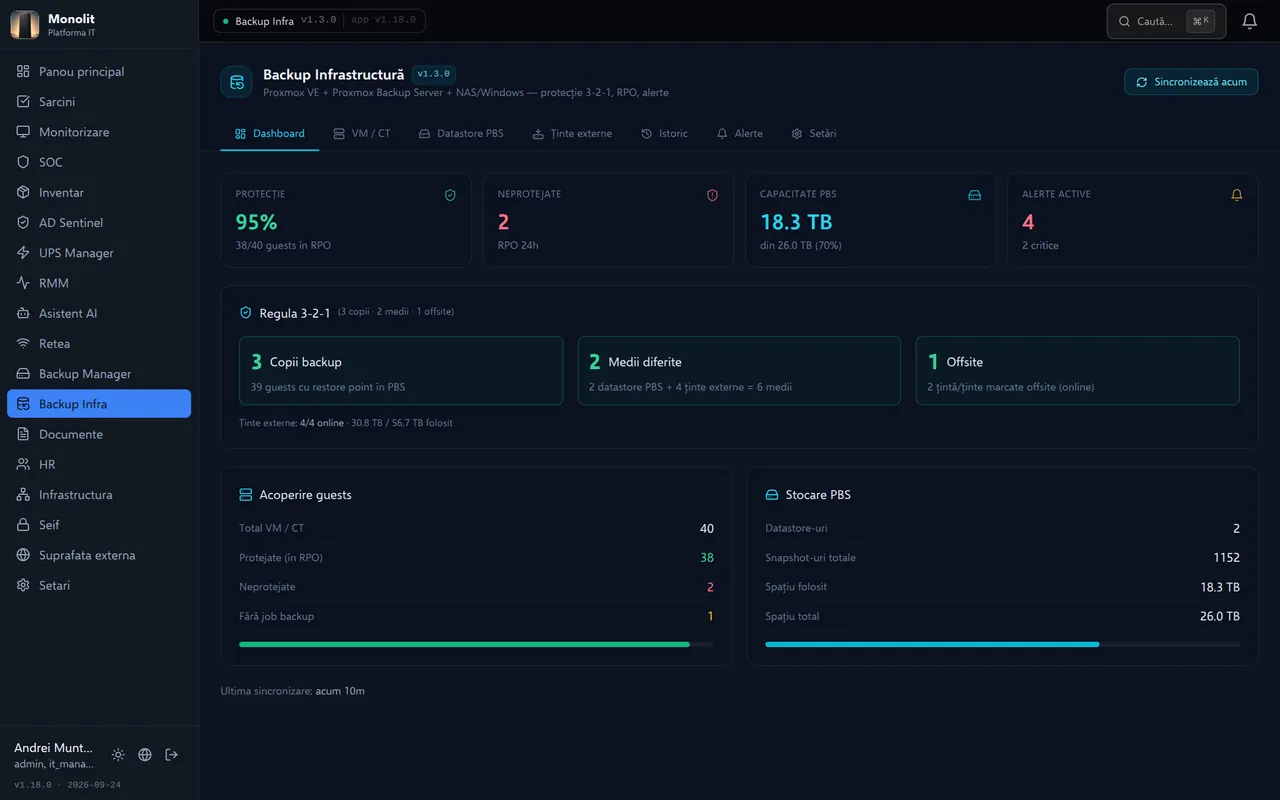 Backup Infra1.3.0 · Stabil
Verifică zilnic dacă fiecare mașină virtuală are un backup reușit, verificat și copiat în afara sediului.
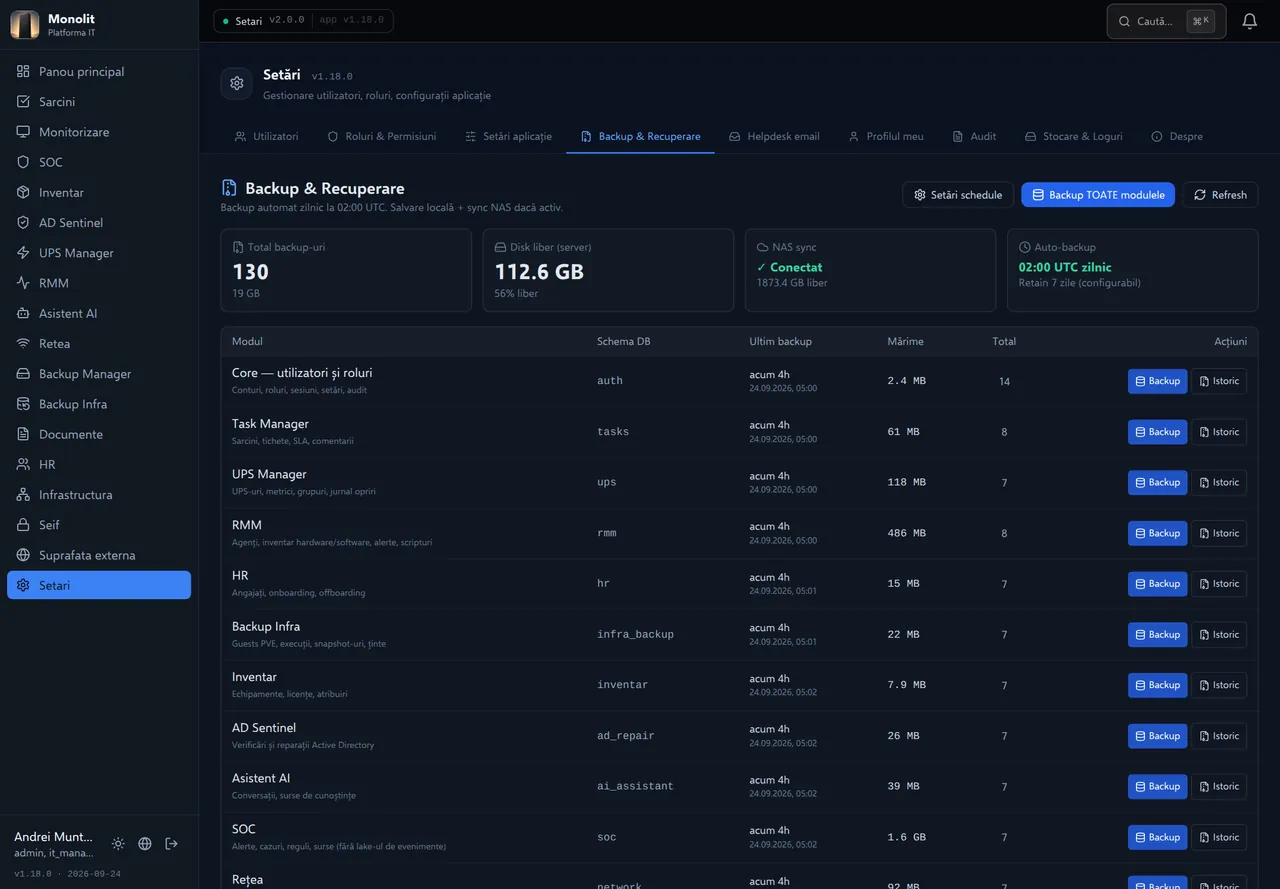 Backup Manager1.0.0 · Stabil
Backup-ul platformei Monolit însăși: bazele de date ale modulelor, copie pe NAS și restaurare auditată.
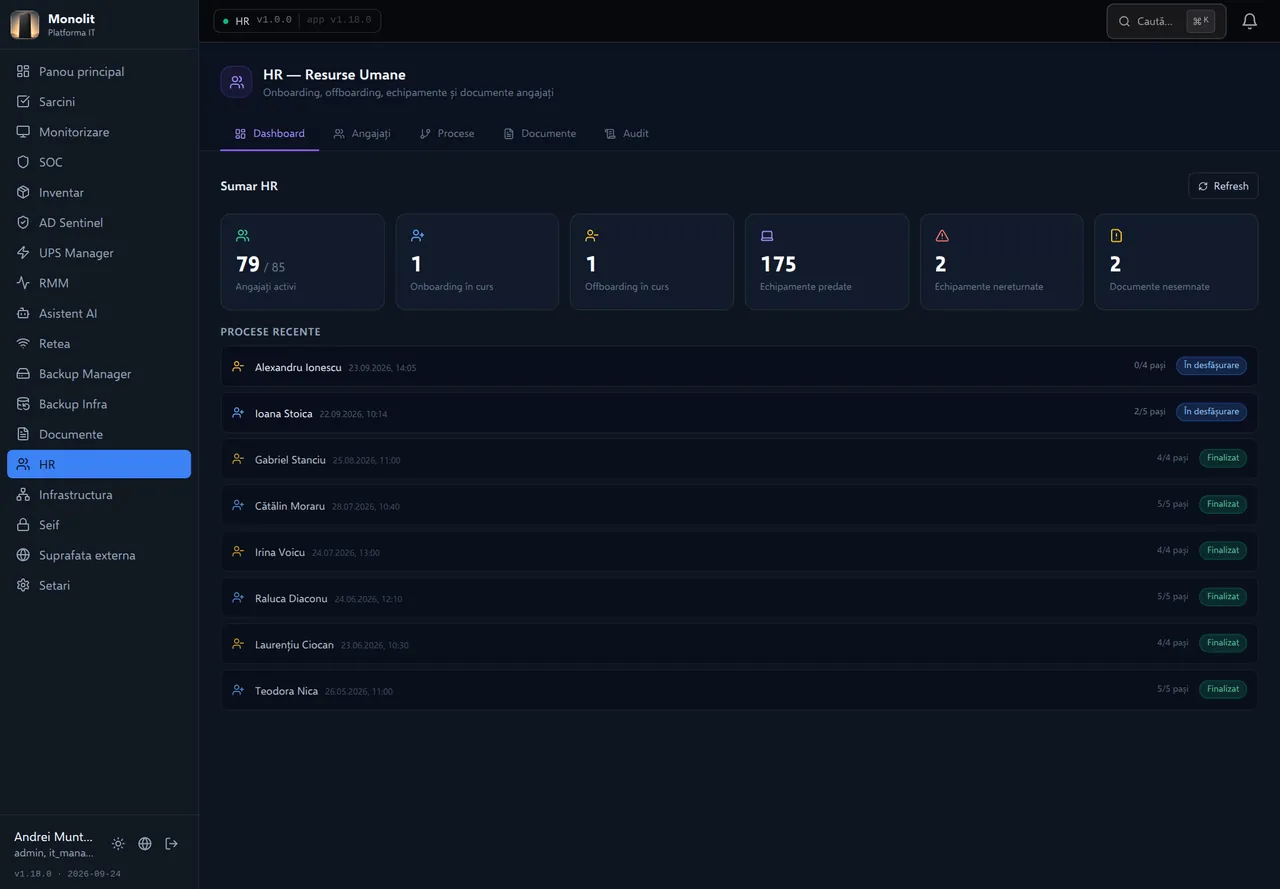 HR1.0.0 · Stabil
Angajări și plecări ca fluxuri cu pași: echipamente din inventar, documente PDF și tichete IT automate.
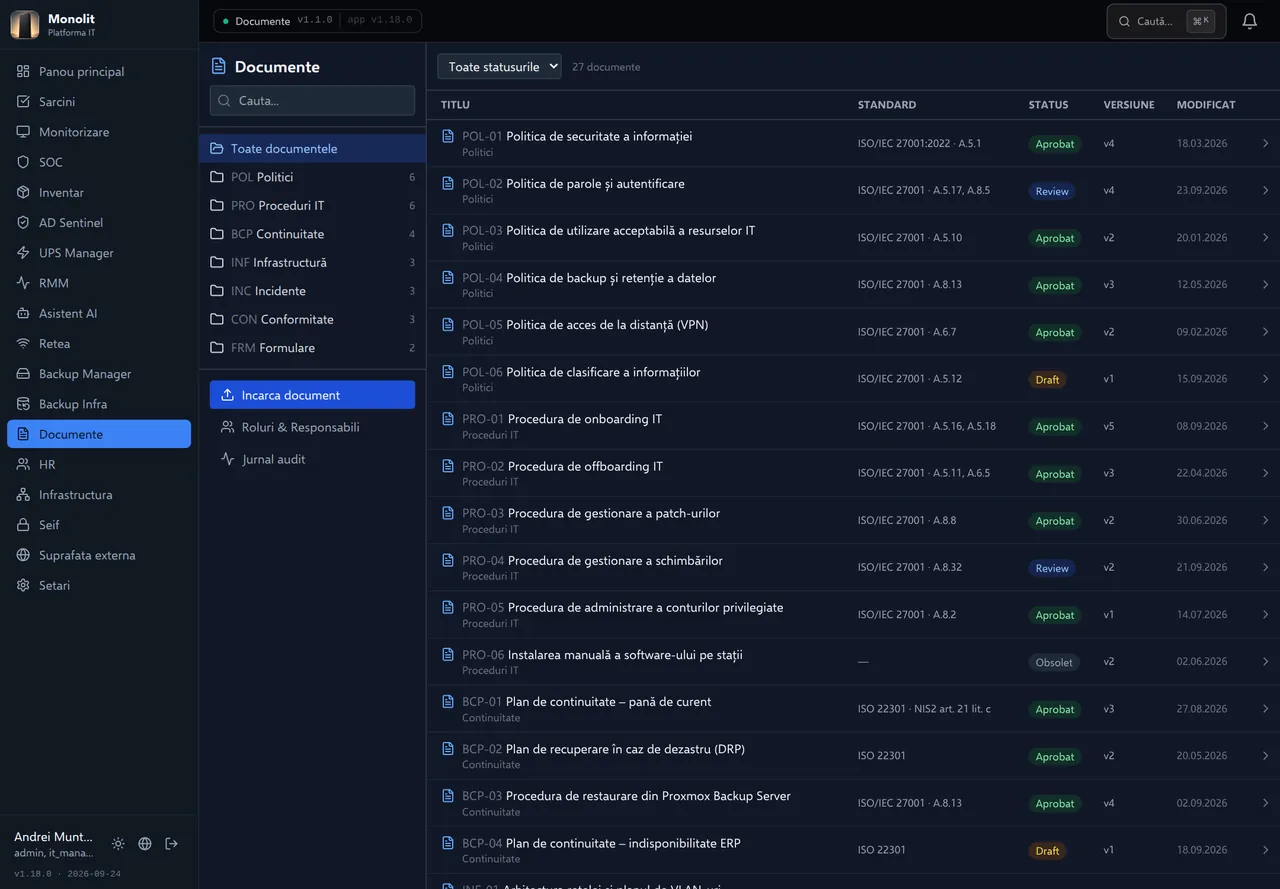 Documente1.1.0 · Stabil
Proceduri și politici versionate, cu flux de aprobare, diferențe între versiuni și export PDF.
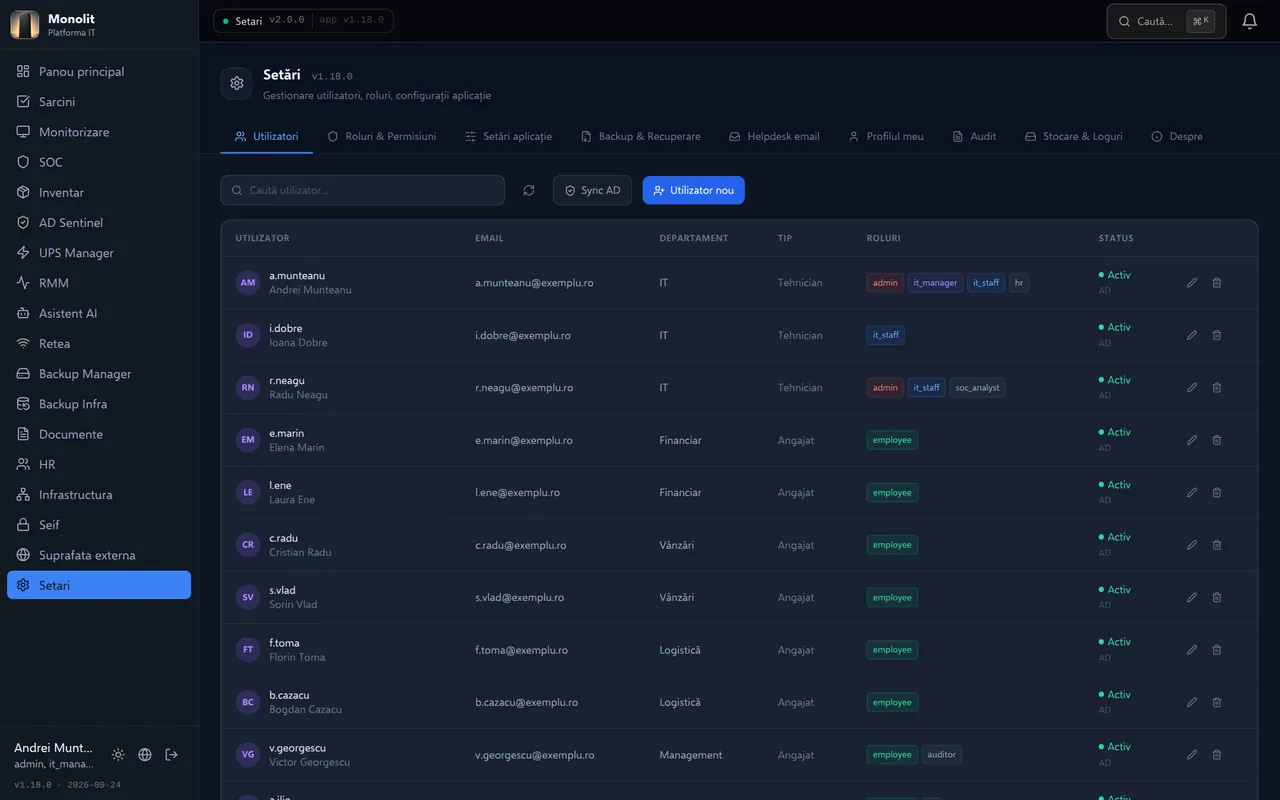 Platforma: utilizatori, roluri, audit2.0.0 · Stabil
Autentificarea, rolurile, jurnalul de audit și regulile care țin cele 15 module împreună.
Catalogul complet grupează modulele pe operațiuni, securitate, continuitate și platformă. Din orice pagină de modul vă întoarceți aici cu „Înapoi la prezentare”.
Deschide catalogul modulelorFuncții avansate
Ce face diferența față de un tool de monitorizare.
Funcțiile de mai jos se găsesc de obicei doar în produse enterprise separate. În Monolit lucrează împreună și folosesc aceleași date.
AI care nu pleacă din firmă
Modelul rulează pe hardware-ul firmei. Explică alerte, interpretează logurile controlerelor de domeniu și scrie rezumatul zilnic de securitate. Niciun log nu ajunge la un furnizor de AI.
AI-ul recomandă, oamenii decid
Blocarea unui IP, un patch, un script, oprirea unui UPS sau izolarea unei stații cer confirmare. Fiecare decizie rămâne în jurnal, cu utilizator, IP și oră.
Capcane anti-ransomware
Fișiere-capcană pe stații. Prima modificare declanșează o alertă pe ecranul echipei IT, cu stația și utilizatorul, înainte ca criptarea să ajungă pe share-uri.
Oprire ordonată la pană de curent
Grupuri de servere cu ordine și întârzieri, UPS-uri de orice marcă, pornire automată la revenirea tensiunii și jurnal pentru fiecare eveniment.
Runbook-uri AD verificate
Fiecare reparație din domeniu rulează abia după verificări prealabile automate. Planurile în mai mulți pași cer confirmare la pașii cu risc.
Rapoarte de conformitate din date reale
PDF-uri executive, ISO 27001 și NIS2 generate din patch-uri, backup, incidente și jurnal de audit, plus un scor de conformitate zilnic pe fiecare stație.
Seif zero-knowledge
Parolele se criptează în browser. Recuperarea de urgență cere mai mulți administratori în același timp, așa că niciun om nu are singur toate cheile.
Loguri păstrate ieftin
Evenimentele merg într-un tampon local, apoi pe NAS-ul firmei, cu manifeste. Fără tarif per GB ingerat, cum au SIEM-urile din cloud.
Module independente
Fiecare modul are serviciul, portul și baza lui de date, și comunică doar prin API și evenimente. Se activează pe rând și se actualizează separat.
Agent ușor, pe Windows și Linux
Consum minim, actualizare automată cu lansare treptată, control la distanță integrat, pictogramă în bara de sistem pentru utilizator.
Descoperire și instalare în masă
Scanează rețeaua, arată ce stații nu au agent și îl instalează pe zeci de calculatoare dintr-o singură operațiune.
Gândit pentru mai multe sedii
Fiecare echipament, eveniment și alertă poartă locația. Filtrați pe București sau Ploiești ori vedeți firma întreagă.
Poziționare în piață
Între uneltele punctuale din cloud și suitele enterprise.
Piața oferă produse excelente, fiecare pe domeniul lui. Firmele mici și medii ajung să plătească cinci-șase abonamente care nu comunică între ele, cu datele în cloud-ul fiecărui furnizor.
Monolit nu vrea să fie cel mai ieftin RMM sau cel mai complet SIEM. Este platforma care unește operațiunile IT și securitatea într-un flux local.
Firme cu 30–250 de stații, echipă IT internă de 1–10 oameni, infrastructură proprie sau hibridă, una sau mai multe locații.
On-prem prin design. Concurenții sunt în general cloud-first; Monolit rulează pe un VM al firmei.
Ridicată. Procesele firmei se modelează în platformă, nu invers. Module noi se adaugă pe contracte stabile.
Previzibil. Fără tarif per endpoint, per agent sau per GB care crește cu fiecare angajat.
În infrastructura firmei. Loguri, inventar, parole și contextul AI rămân pe serverele proprii.
| Nevoie | Soluții tipice pe piață | Repere de preț publice | În Monolit |
|---|---|---|---|
| Monitorizare și patch-uri stații | NinjaOne, Atera, ManageEngine Endpoint Central | $1,50–3,75 / endpoint / lună | RMM |
| Helpdesk și SLA | Freshservice, Jira Service Management, ServiceDesk Plus | $19 / $49 / $99 per agent / lună | Helpdesk & Task Manager |
| Colectare și corelare loguri | Wazuh Cloud, Microsoft Sentinel | de la $571 / lună (≤100 agenți) | SOC + AI Assistant |
| Manager de parole pentru echipe | Bitwarden Teams, 1Password Business | $4 / utilizator / lună | Seif |
| Management UPS | Eaton IPM, Schneider EcoStruxure IT | $1.290 (15 noduri), licență | UPS Manager |
| Suprafață de atac externă | Servicii EASM comerciale | la cotație | Suprafață externă |
| Antivirus / EDR | Bitdefender GravityZone, Defender, CrowdStrike | $3–20 / dispozitiv / lună | Se păstrează. Monolit îl integrează și îi corelează alertele. |
Prețuri publice din analiza de poziționare Monolit (30 aprilie 2026) și, pentru Bitwarden, pagina oficială (verificată 24 septembrie 2026). Variază cu volumul, contractul și regiunea.
Onestitate
Ce nu este Monolit
Promisiunile exagerate în securitate costă mai mult decât orice licență. Limitele sunt clare de la început.
- Nu este un serviciu MDR cu analiști de securitate 24/7. Este un SOC intern asistat de AI, cu om în buclă.
- Nu înlocuiește antivirusul, EDR-ul sau firewall-ul. Le citește, le corelează și transformă alertele în acțiuni.
- Nu execută singur acțiuni critice. Automatizarea crește pe faze, cu aprobare și audit.
- Nu este ServiceNow. Este construit pentru echipe IT mici și medii, cu infrastructură locală.
Reducerea costurilor
De unde vin economiile și cât valorează pentru firma voastră.
Economiile vin din patru surse. Primele trei intră în calculul de mai jos. A patra, riscul evitat, e cea mai mare, dar nu o punem în cifre.
RMM, helpdesk, colectare loguri, parole și UPS: aceleași funcții, fără cinci facturi care cresc cu numărul de stații și de oameni.
Patch-uri aprobate în masă, scripturi, rapoarte generate, onboarding cu tichete automate: ore mutate de pe rutină pe proiecte.
Oprire ordonată la pană de curent, backup verificat zilnic, disc plin semnalat înainte să oprească un server.
Ransomware oprit din prima stație, amenzi NIS2, echipamente și accese pierdute. Greu de estimat, dar decisiv.
Valorile implicite sunt un exemplu pentru o firmă de 100 de stații, nu cifrele voastre. Înlocuiți-le cu datele reale. Prețurile licențelor sunt repere publice în USD, convertite la cursul de mai sus (1 EUR ≈ 1,136 USD, 24 septembrie 2026). Timpul echipei se calculează pe 46 de săptămâni lucrătoare pe an.
NIS2 în România
Conducerea răspunde personal.
OUG 155/2024, aprobată prin Legea 124/2025, transpune Directiva NIS2. Membrii conducerii aprobă măsurile de securitate, le supraveghează și răspund pentru nerespectarea lor. Monolit produce dovezile: jurnal de audit, rapoarte, istoric de incidente, starea backup-ului și a patch-urilor.
- 10 mil. €
- sau 2% din cifra de afaceri globală: amenda maximă pentru entitățile esențiale
- 7 mil. €
- sau 1,4% din cifra de afaceri: amenda maximă pentru entitățile importante
- 24 h · 72 h
- notificare inițială și raport intermediar pentru un incident semnificativ; raport final în 30 de zile
Adoptare
Patru etape. Fiecare aduce valoare înainte să înceapă următoarea.
Modulele sunt independente, deci nu e nevoie de o migrare mare. Se începe cu problema cea mai costisitoare de azi.
Toate cererile către IT și toate echipamentele, într-un singur loc. Primele cifre pentru conducere.
Vizibilitate și acțiune pe toată infrastructura: stații, rețea, curent, backup.
Accese controlate, proceduri versionate, parole protejate, plecări fără pierderi.
Alerte explicate și prioritizate, transformate în tichete. Automatizări doar cu aprobare.
Platforma operațională pentru echipa IT internă, fără componenta SOC.
Stratul de securitate: SOC, triaj AI, corelare, rapoarte, playbook-uri cu aprobare.
Suita întreagă, cu toate modulele integrate și un singur panou de conducere.
Întrebările conducerii
Răspunsuri directe.
Unde sunt datele noastre?
Pe serverul firmei: o mașină virtuală Ubuntu, bază de date SQL Server, fără cloud obligatoriu. AI-ul rulează local. Conexiuni în afară există doar pentru integrările alese (de exemplu consola GravityZone) și pentru verificările de suprafață externă, care sunt jurnalizate.
Înlocuiește antivirusul sau firewall-ul?
Nu. Monolit citește ce raportează pfSense, Suricata și GravityZone, corelează semnalele și le transformă în tichete și acțiuni. Protecția stațiilor și firewall-ul rămân.
Ce se întâmplă dacă pleacă omul care l-a construit?
Codul sursă aparține firmei. Fiecare modul are un contract de integrare documentat, validat automat înainte de orice modificare, plus proceduri de instalare și un plan de recuperare în caz de dezastru (RTO 4 h, RPO 6 h, chei împărțite între 5 custozi). Dependența de oameni rămâne riscul principal; un al doilea administrator instruit îl reduce.
Poate AI-ul să ia decizii singur?
Nu. AI-ul explică, rezumă și recomandă. Orice acțiune sensibilă cere confirmarea unui om, iar promptul, contextul, răspunsul și decizia sunt salvate pentru audit.
Cum măsurăm dacă a meritat?
Prin indicatori pe care Monolit îi calculează singur, lunar:
Cât durează adoptarea?
Fiecare modul se activează independent, deci primul rezultat vine din prima etapă, fără să așteptați întreaga platformă. Ordinea se alege după problema cea mai costisitoare de azi.
Următorul pas
Vedeți Monolit pe un scenariu apropiat de firma dumneavoastră.
La demonstrație discutăm ce module aduc economii imediat, în ce ordine se pot adopta și ce infrastructură e necesară. Monolit este dezvoltat și implementat de TomasNet.