Continuitate și oameni

Documente

Proceduri și politici versionate, cu flux de aprobare, diferențe între versiuni și export PDF.

Versiune
1.1.0
Stadiu
Stabil
Capturi
4
Înlocuiește
Documente Word împrăștiate pe share-uri
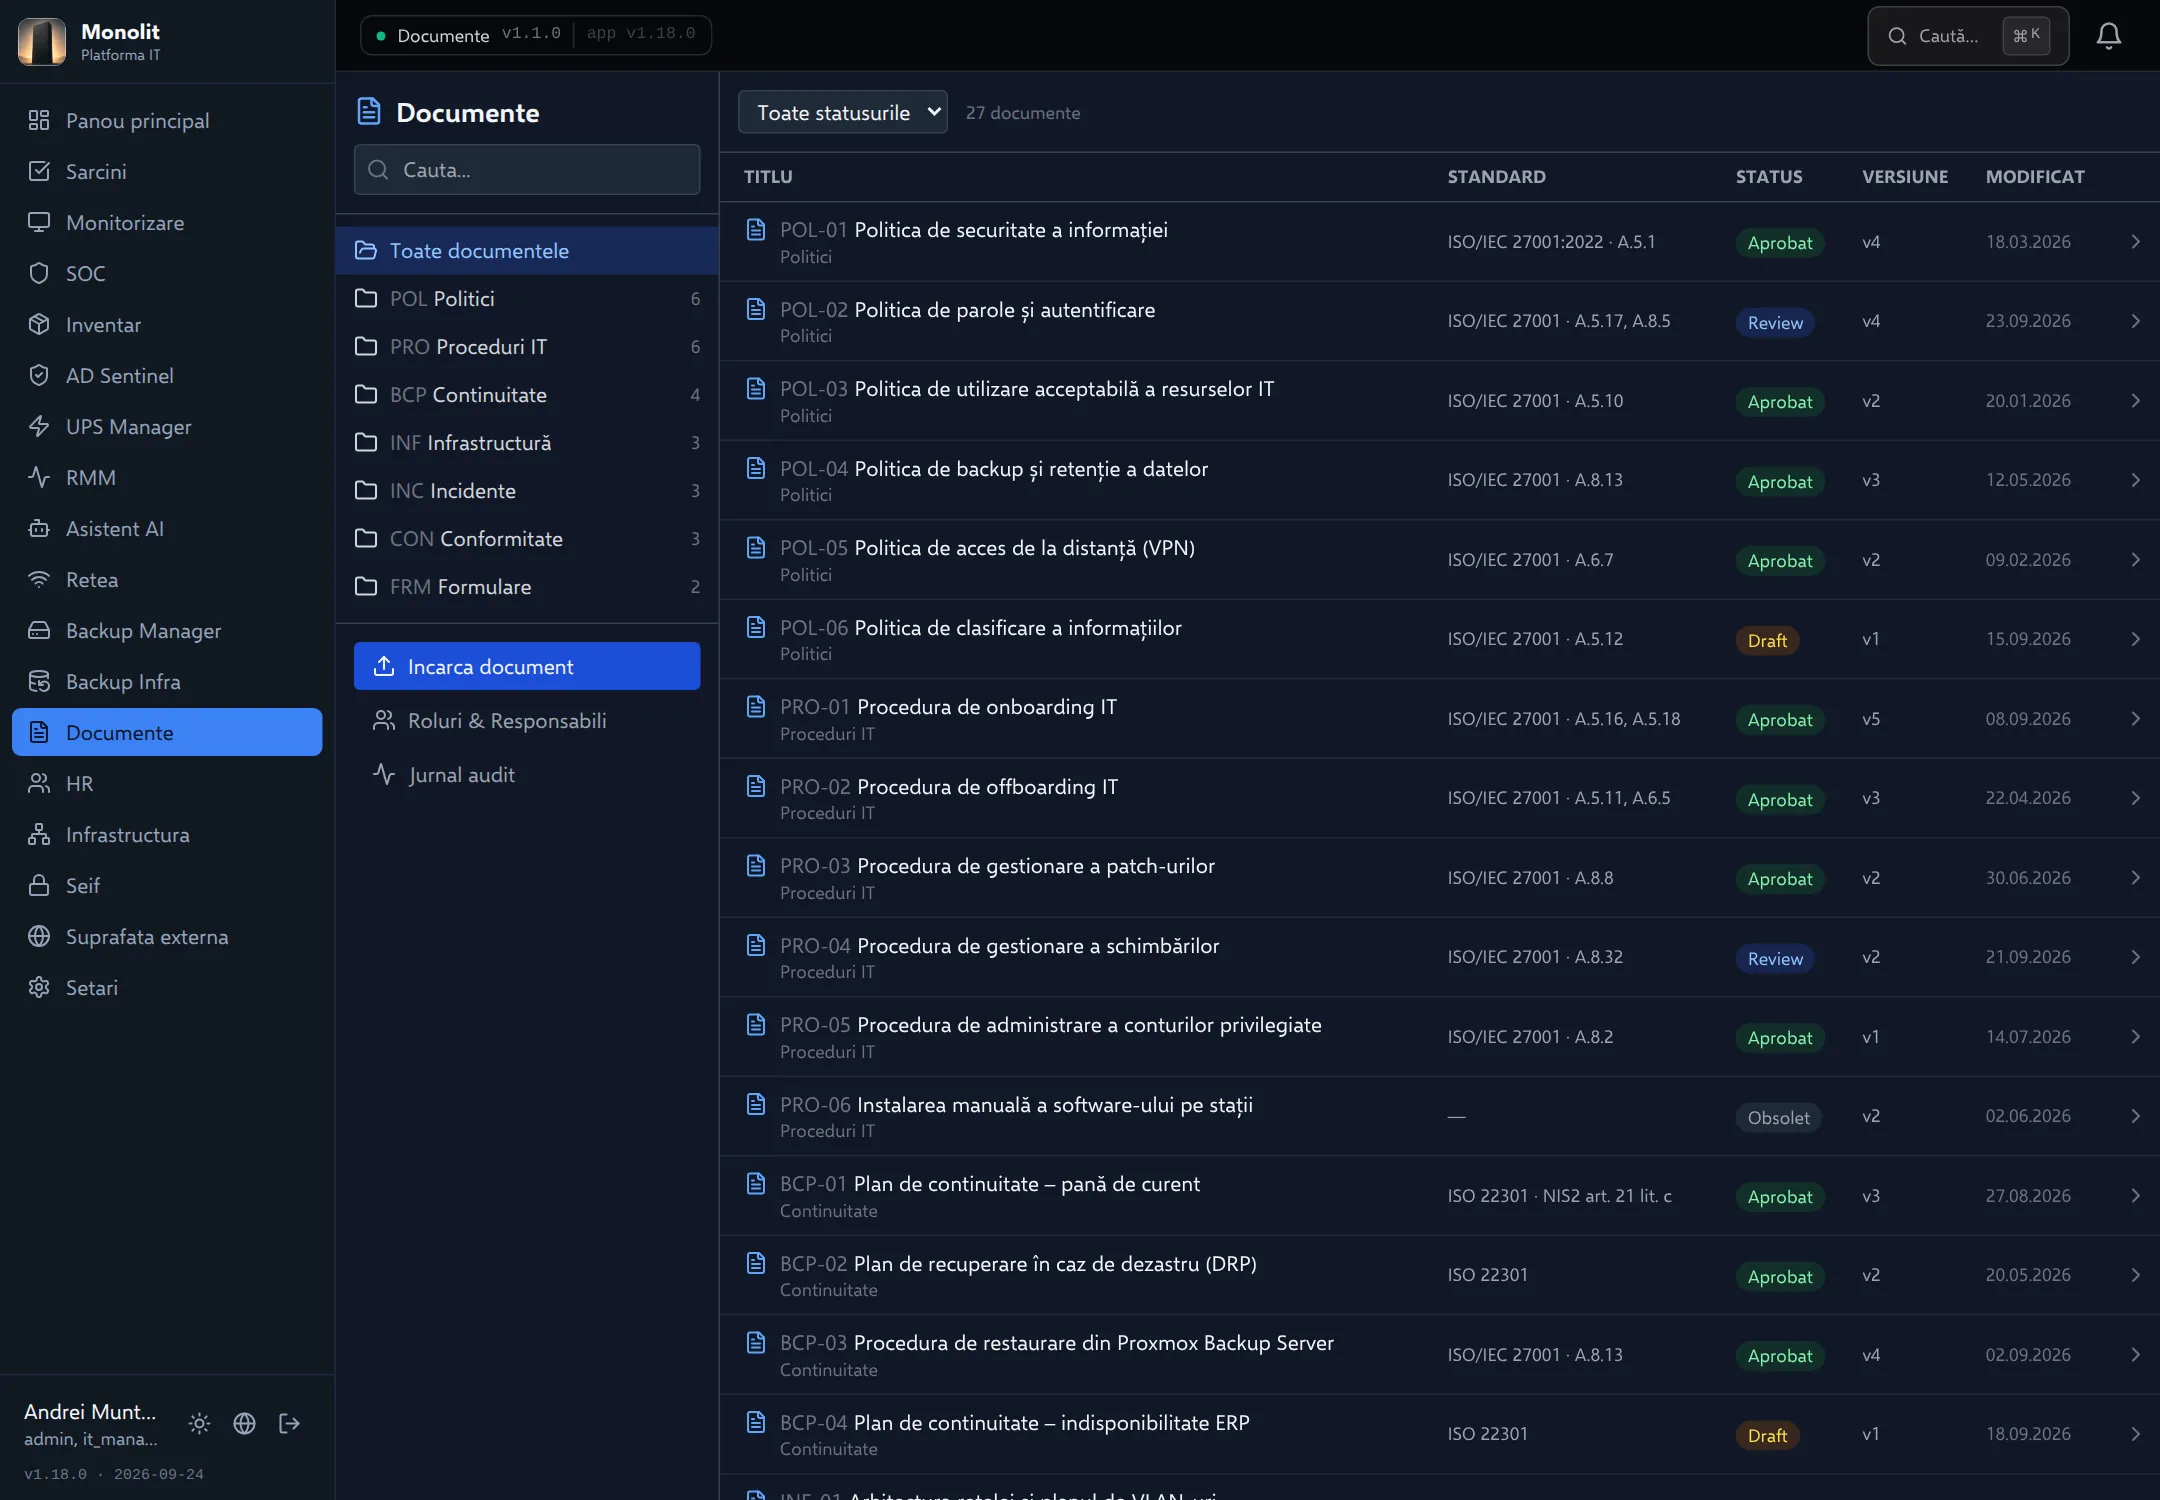
Registrul de documente. Politicile, procedurile și planurile IT, grupate pe categorii, cu cod, standardul de referință, starea (draft, review, aprobat, obsolet) și versiunea curentă. Se vede imediat ce așteaptă aprobare și ce e încă în lucru.

Capturi din aplicație

Cum arată în lucru

Interfața reală Monolit, cu datele unei firme fictive într-o zi obișnuită. Apăsați pe o captură ca s-o vedeți la dimensiune completă.

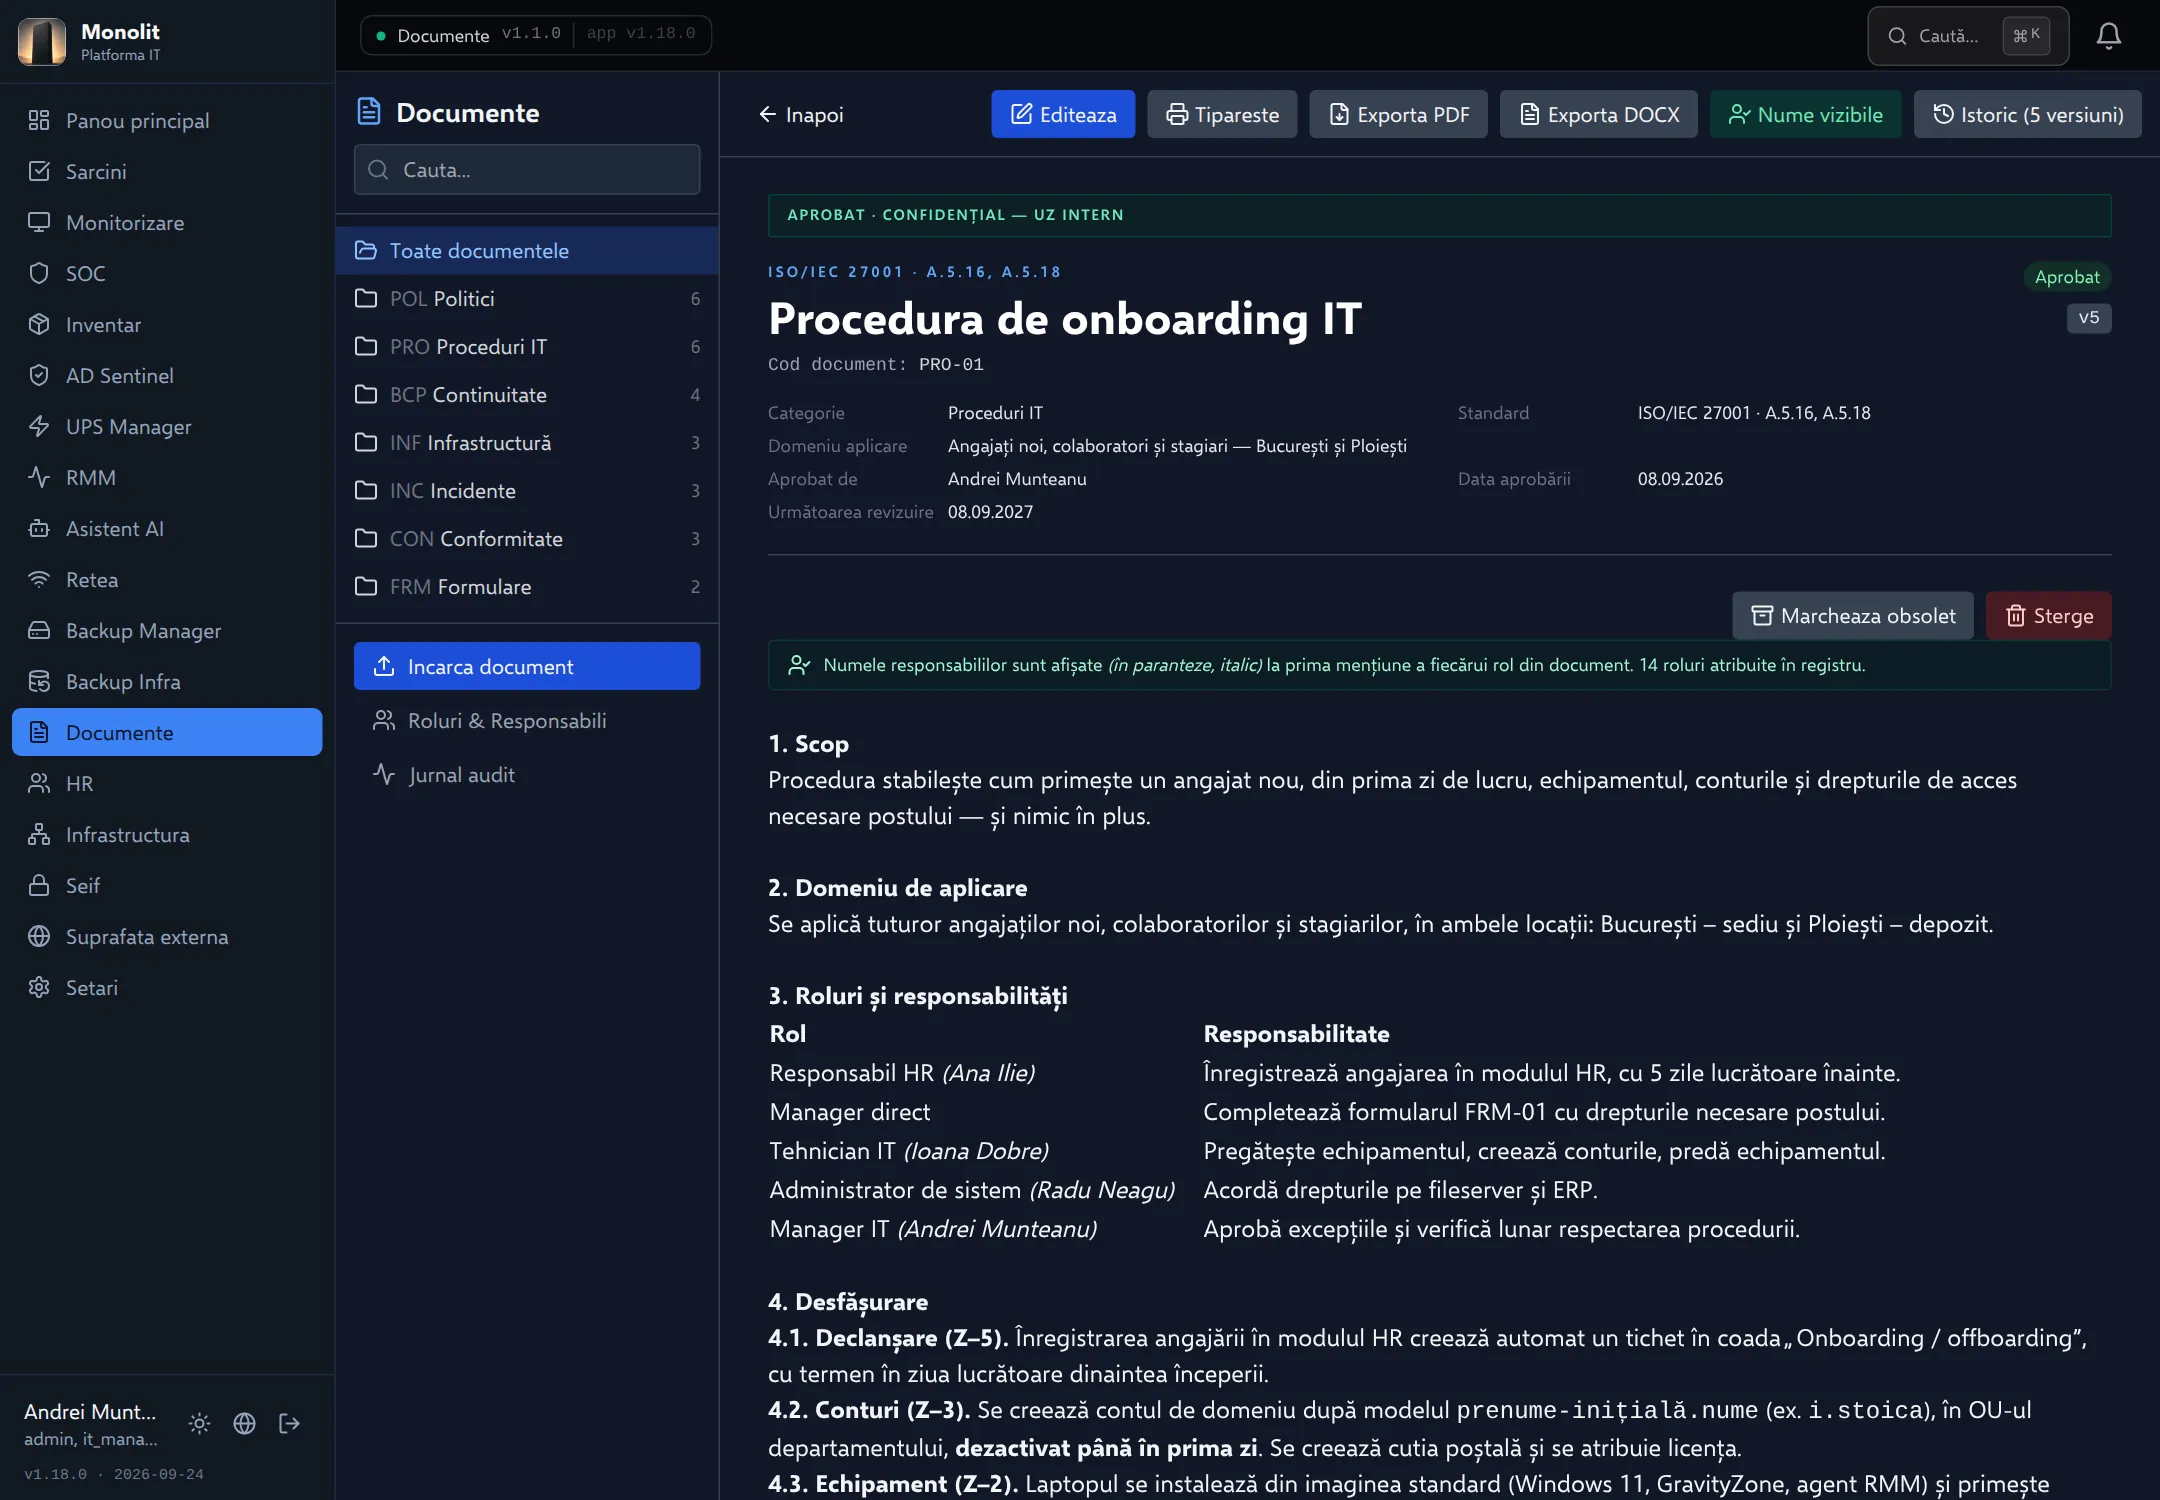
Procedura de onboarding IT. Document aprobat, cu metadate complete: cine l-a aprobat, când și când trebuie revizuit. Cu „Vezi nume responsabili” activat, lângă fiecare rol din text apare persoana atribuită în registrul de roluri.
Captura 2 din 4

Procedura de onboarding IT

Document aprobat, cu metadate complete: cine l-a aprobat, când și când trebuie revizuit. Cu „Vezi nume responsabili” activat, lângă fiecare rol din text apare persoana atribuită în registrul de roluri.

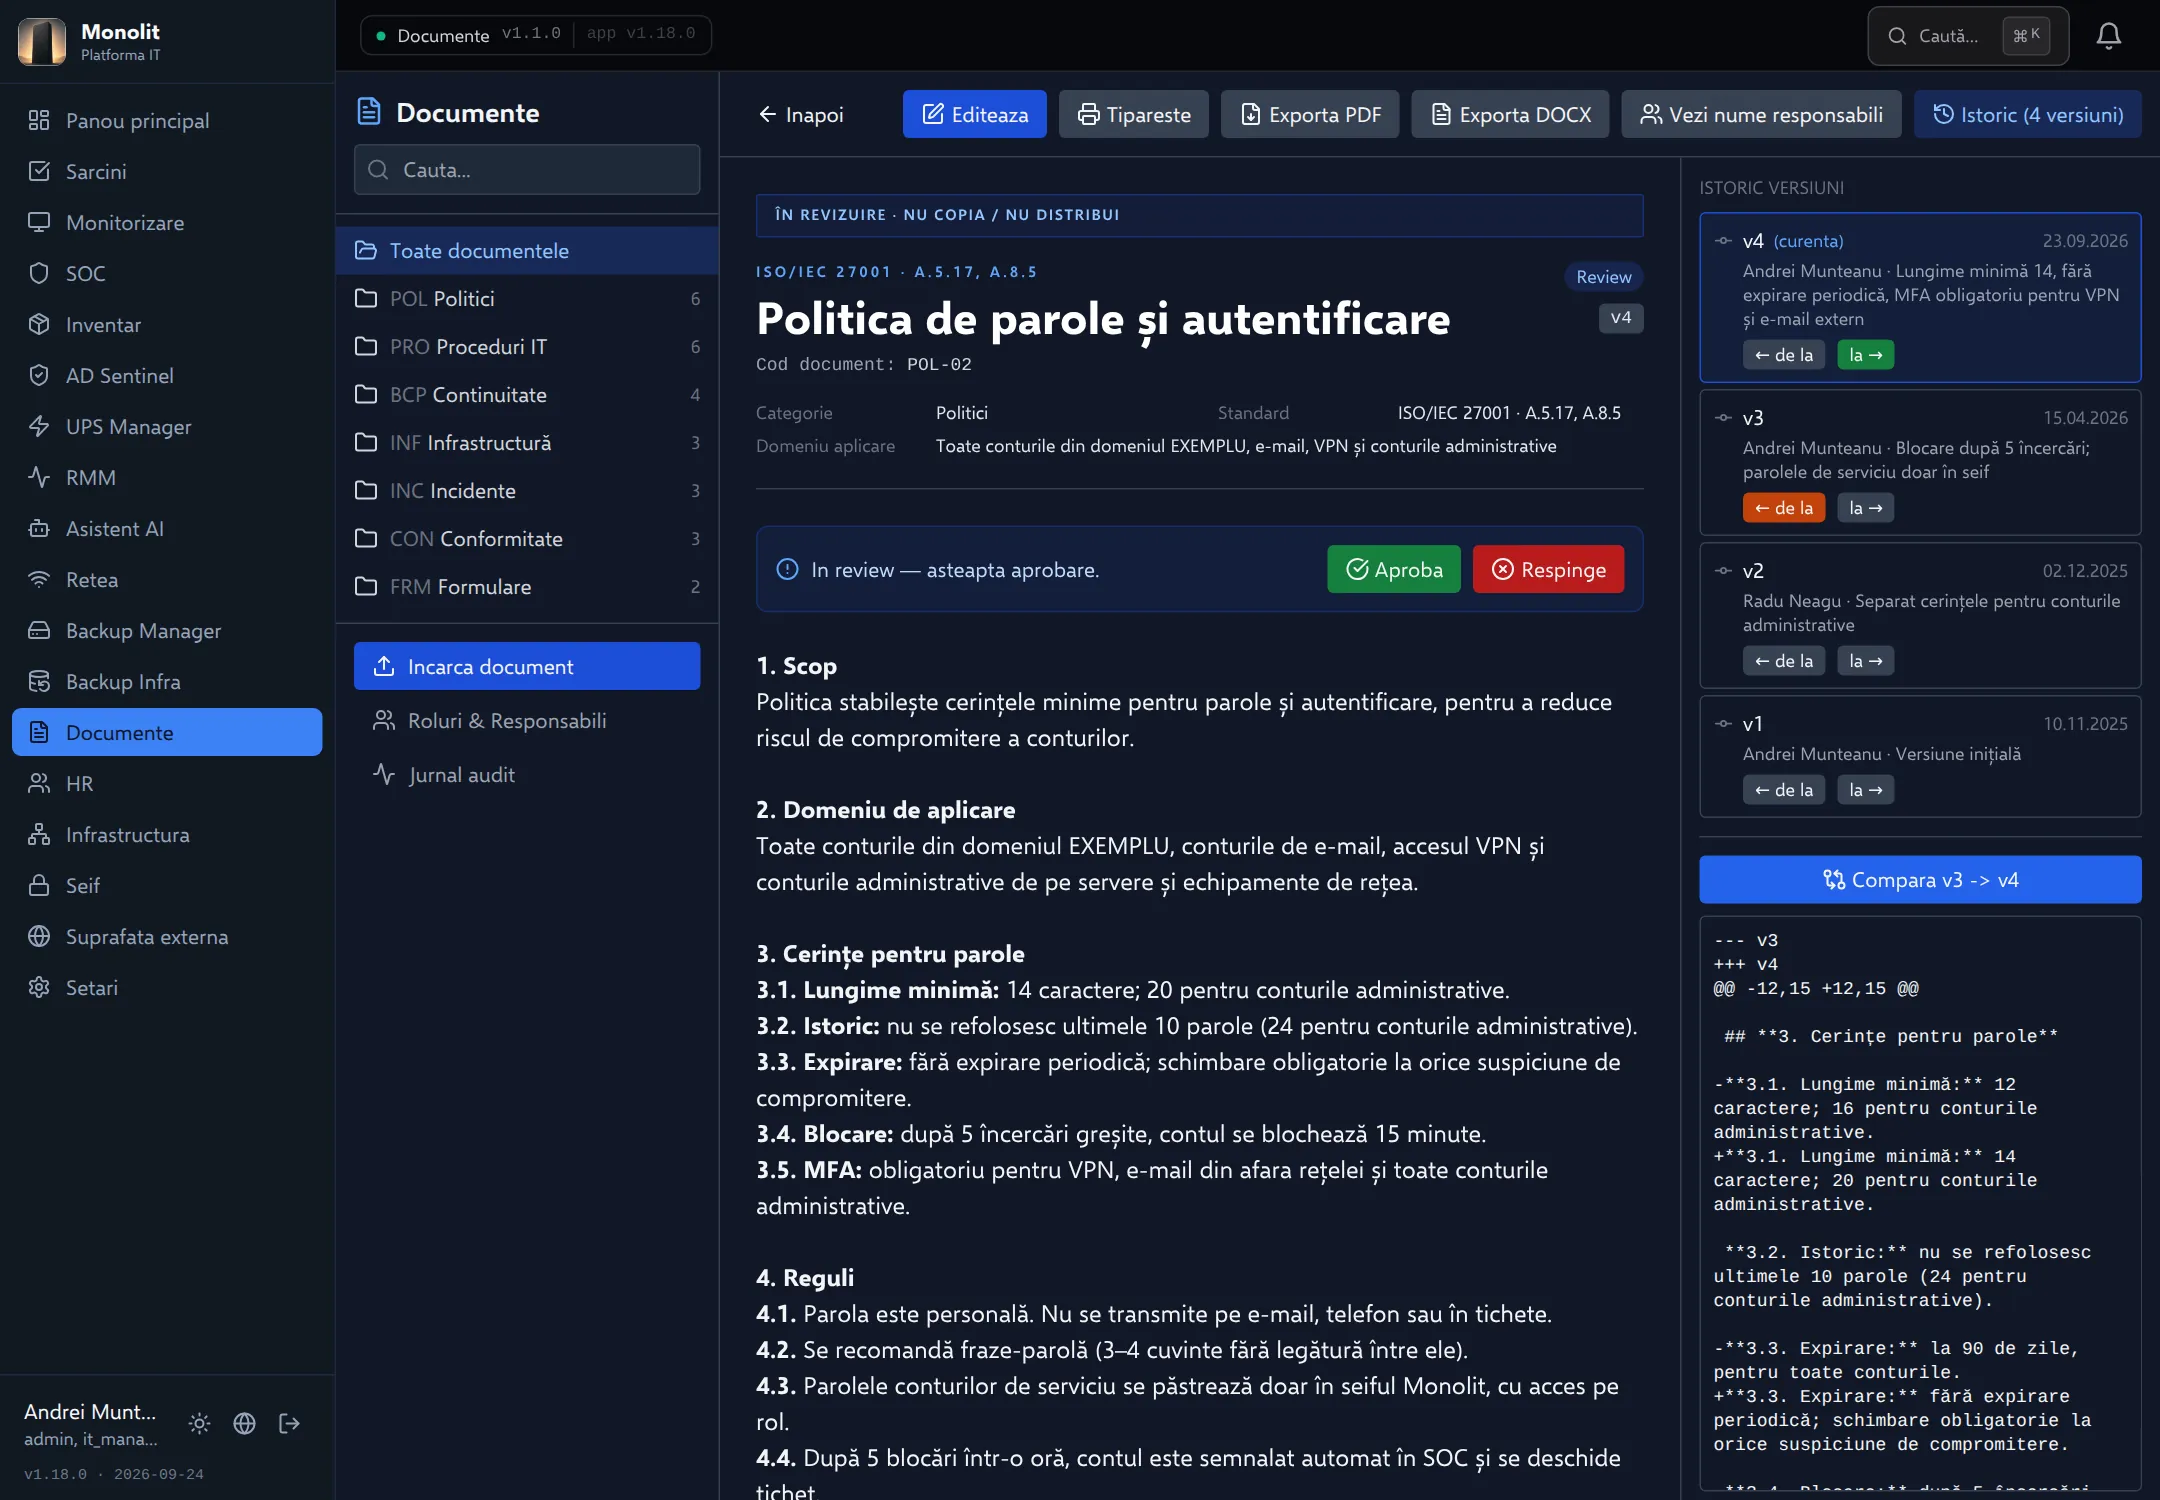
Istoricul versiunilor și diferențele. Politica de parole, trimisă la aprobare în versiunea 4. Panoul din dreapta listează toate versiunile, cu autor și motiv, și arată exact ce s-a schimbat față de versiunea aprobată anterior.
Captura 3 din 4

Istoricul versiunilor și diferențele

Politica de parole, trimisă la aprobare în versiunea 4. Panoul din dreapta listează toate versiunile, cu autor și motiv, și arată exact ce s-a schimbat față de versiunea aprobată anterior.

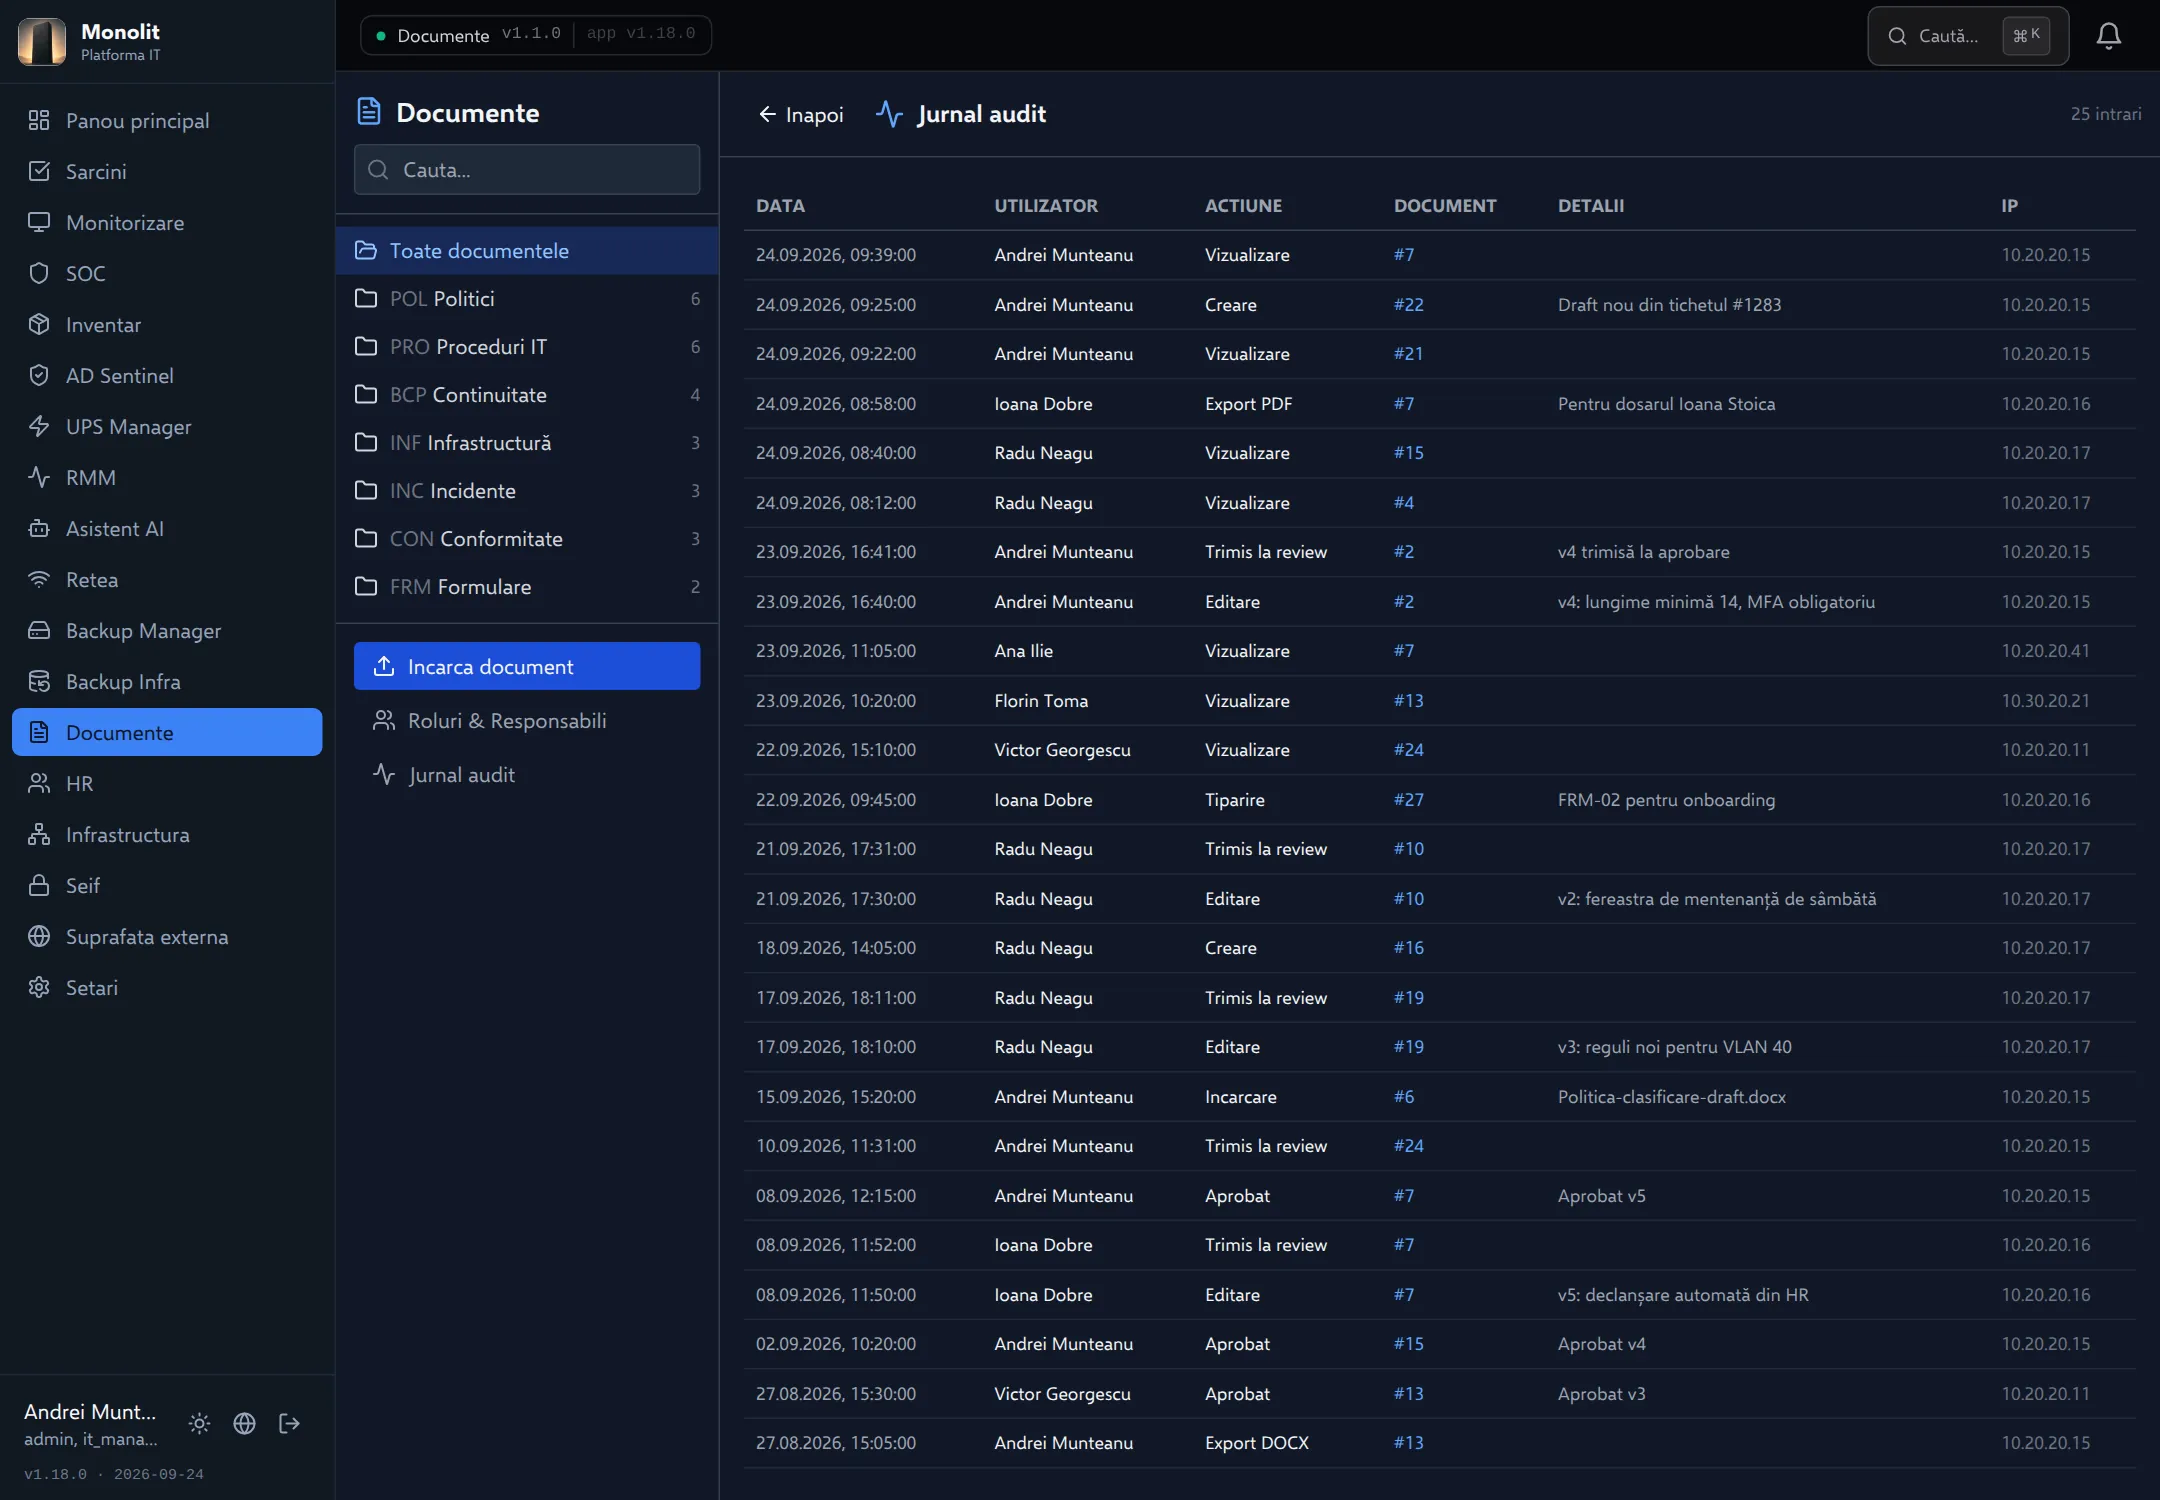
Jurnalul de audit. Fiecare vizualizare, editare, export și pas de aprobare este înregistrat cu utilizator, dată și adresa de rețea. Jurnalul răspunde la întrebarea „cine a văzut sau a modificat documentul și când”.
Captura 4 din 4

Jurnalul de audit

Fiecare vizualizare, editare, export și pas de aprobare este înregistrat cu utilizator, dată și adresa de rețea. Jurnalul răspunde la întrebarea „cine a văzut sau a modificat documentul și când”.

1Nivelul 1

Pentru conducere

Ce problemă rezolvă, cum se lucrează cu modulul și ce se poate măsura.

Ce problemă rezolvă

Politicile și procedurile IT stau de obicei în foldere partajate, în mai multe variante de Word. Nu e clar care versiune este cea aprobată, cine a aprobat-o, când trebuie revizuită și cine a citit-o. La un audit (ISO 27001, NIS2, GDPR) aceste întrebări cer zile de căutat.

Modulul Documente ține toate documentele de guvernanță IT într-un singur registru, cu versiuni, flux de aprobare și jurnal de acces.

Ce face, concret

  • Registru pe categorii. Fiecare document are cod (ex. PRO-01), categorie, standardul de referință, domeniul de aplicare, starea și versiunea curentă. Lista se filtrează după categorie și stare.
  • Flux de aprobare în patru stări. Draft → Review → Aprobat → Obsolet. Un document respins se întoarce în Draft, cu motivul respingerii.
  • Versiuni la fiecare modificare. Orice editare creează o versiune nouă, cu autor, dată și un scurt rezumat al schimbării. Oricare două versiuni se pot compara linie cu linie.
  • Metadate pentru audit. Cine a aprobat, când, data următoarei revizuiri. Pe fiecare document apare o bandă de clasificare: „Aprobat · Confidențial — Uz intern”, „În revizuire · Nu copia / nu distribui” sau „DRAFT · Document de lucru”.
  • Registru de roluri și responsabili. Documentele se scriu pe roluri („Manager IT”, „Tehnician IT”), iar registrul spune cine ocupă fiecare rol, cu înlocuitor, e-mail și telefon. La export, numele persoanei apare lângă prima mențiune a rolului; în vizualizator se poate afișa la cerere.
  • Import, tipărire și export. Se încarcă fișiere .md, .docx, .pdf (și .txt); documentele se tipăresc cu antetul firmei sau se exportă în PDF și DOCX.
  • Căutare în conținut. Căutarea acoperă textul documentelor, nu doar titlurile.
  • Jurnal de audit. Fiecare vizualizare, editare, tipărire, export și pas de aprobare se înregistrează cu utilizator, dată și adresă IP.

Fluxuri de lucru

1. O procedură nouă sau actualizată

  1. Autorul încarcă un fișier Word sau Markdown ori editează documentul existent (editor vizual sau Markdown, cu previzualizare).
  2. La salvare se creează o versiune nouă în starea Draft, cu rezumatul schimbării.
  3. Autorul trimite documentul la aprobare (Review).
  4. Managerul IT compară versiunea nouă cu cea aprobată anterior și aprobă sau respinge, cu comentariu.
  5. După aprobare, documentul primește data aprobării, aprobatorul și data următoarei revizuiri.

2. Înlocuirea unui document

  1. Documentul vechi aprobat se marchează Obsolet (de un administrator).
  2. Rămâne în registru, doar pentru citire, cu tot istoricul de versiuni.

3. Pregătirea unui audit

  1. Se filtrează registrul pe categorie și stare, pentru a vedea ce e aprobat și ce așteaptă revizuire.
  2. Se exportă documentele cerute în PDF sau DOCX, cu numele responsabililor completate din registrul de roluri.
  3. Jurnalul de audit arată cine a consultat sau a modificat fiecare document.

Indicatori

  • documente pe stări (draft, în revizuire, aprobate, obsolete) și pe categorii;
  • documente cu data de revizuire depășită sau apropiată (câmpul „Următoarea revizuire”);
  • numărul de versiuni al fiecărui document;
  • activitatea din jurnalul de audit (vizualizări, exporturi, aprobări).

2Nivelul 2

Pentru echipa IT

Arhitectură, integrări, API, roluri și limitările cunoscute.

Arhitectură

  • Serviciul docs, versiunea 1.1.0, pe portul 8012, cu prefixul /api/docs.
  • Date în MS SQL Server, schema docs. Locația fișierelor încărcate se configurează prin DOCS_BLOB_PATH.
  • Variabile obligatorii: DB_HOST, DB_USER, DB_PASSWORD, SECRET_KEY. Opționale: DOCS_BLOB_PATH, DOCS_SEED_SOURCE, WEASYPRINT_ENABLED, PANDOC_PATH.
  • Depinde de core_service ≥ 1.0.0; modulul ai_assistant este o dependență opțională.
  • Interfața: editor vizual (TipTap, cu tabele și linkuri) și editor Markdown brut, cu previzualizare; conținutul se păstrează în Markdown.

Integrări și formate

Funcție Mecanism
export PDF WeasyPrint (activat prin WEASYPRINT_ENABLED)
export DOCX python-docx
tipărire pagină HTML pregătită pentru tipar, cu antetul firmei
import .md, .docx, .pdf; titlul se poate deduce din primul titlu #
import inițial POST /api/docs/admin/seed-from-filesystem, dintr-un director de documente (DOCS_SEED_SOURCE)
evenimente publicate docs.review_requested, docs.approved, docs.obsoleted

Endpoint-uri notabile

Contractul declară 27 de endpoint-uri (plus /health):

  • GET /api/docs/documents — listă cu filtre category, status, q;
  • PUT /api/docs/documents/{id} — editare; creează o versiune nouă în Draft;
  • GET /api/docs/documents/{id}/versions și /versions/{n} — istoric și conținutul unei versiuni;
  • GET /api/docs/documents/{id}/diff?from=N&to=M — diferența unificată între două versiuni;
  • POST /api/docs/documents/{id}/submit, /approve, /reject, /obsolete — fluxul de aprobare;
  • GET /api/docs/documents/{id}/export.pdf, /export.docx, /print.html — ieșiri;
  • GET /api/docs/search — căutare full-text;
  • GET /api/docs/audit-log — jurnalul de audit;
  • GET/POST/PUT/DELETE /api/docs/roles și POST /api/docs/roles/seed — registrul de roluri (circa 25 de roluri implicite).

Roluri și audit

Acțiune Rol minim
trimitere la aprobare (Draft → Review) it_staff
creare document, aprobare (Review → Aprobat) it_manager
marcare Obsolet, ștergere (logică), jurnal de audit, import inițial admin
creare și modificare roluri it_manager
ștergere rol, încărcare roluri implicite admin

Ștergerea este logică (soft-delete): documentul nu se pierde din baza de date. Jurnalul înregistrează acțiunile view, edit, create, delete, print, export_pdf, export_docx, upload și pașii fluxului de aprobare, fiecare cu utilizator, document, detaliu și IP.

Registrul de roluri are trei grupe: management (apare pe copertă și în blocul de semnături), roluri concrete (persoană fixă) și roluri generice (dependente de context, atribuire opțională). Fiecare rol poate avea aliasuri, recunoscute la înlocuirea numelor în text.

Cerințe

  • MS SQL Server cu schema docs, core_service pornit;
  • WeasyPrint pe server, pentru export PDF;
  • spațiu de stocare pentru fișierele încărcate (DOCS_BLOB_PATH).

Limitări și ce e încă în plan

  • API-ul întoarce categoriile ierarhic, dar interfața le afișează ca listă simplă.
  • Vizualizatorul redă Markdown-ul fără stiluri tipografice dedicate (titlurile au mărimea textului); forma finală se obține la tipărire sau export.
  • În vizualizator, numele responsabililor se adaugă în browser, doar la prima mențiune a fiecărui rol.
  • Contractul nu declară o notificare pentru documentele ajunse la data de revizuire; data se vede în document.
  • Butoanele fluxului de aprobare apar pentru toți utilizatorii; drepturile se verifică la server, conform tabelului de mai sus. Pentru respingere și încărcare, contractul nu precizează un rol minim.