Ce problemă rezolvă
Într-o firmă cu o sută de calculatoare în două locații, echipa IT nu vede dintr-o privire ce stații sunt oprite, care nu au primit actualizările de securitate, unde antivirusul are semnături vechi sau cine așteaptă de zile întregi o repornire. Fiecare verificare cere deplasare la birou sau o sesiune la distanță deschisă de mână. Problemele ies la iveală târziu, de obicei după un incident.
RMM pune pe fiecare stație și server un agent mic, care raportează continuu starea. Echipa IT vede tot parcul dintr-un singur loc și poate acționa de la distanță, fără să meargă la birou.
Ce face, concret
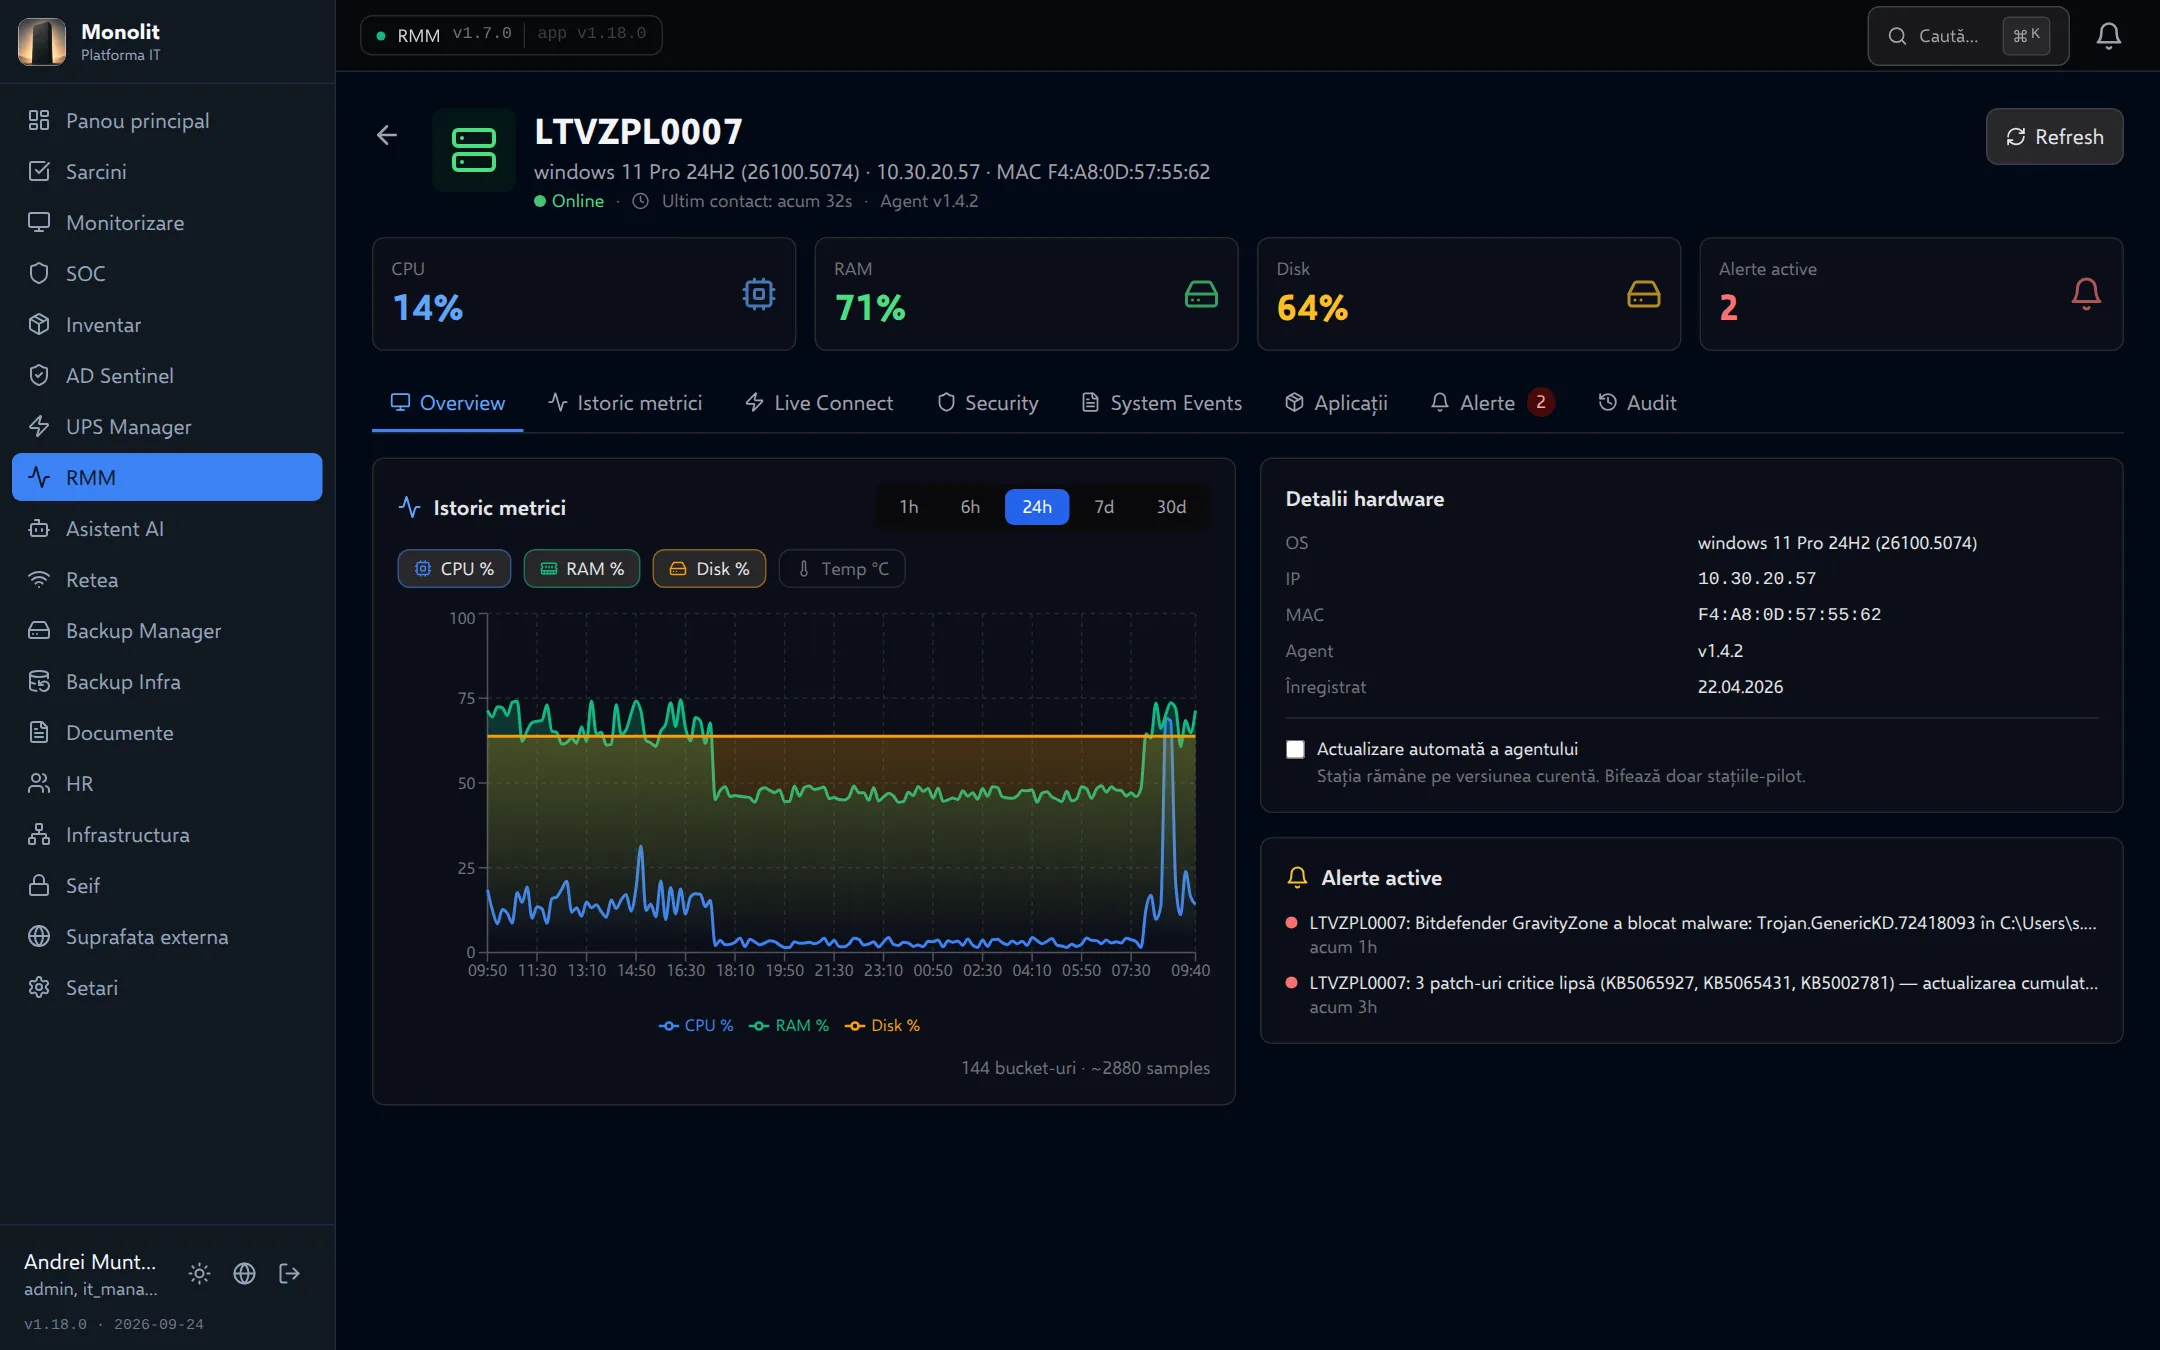
- Arată pentru fiecare dispozitiv starea online/offline, CPU, RAM, disc, temperatura și istoricul pe 1 oră, 6 ore, 24 de ore, 7 sau 30 de zile.
- Colectează inventarul hardware și lista programelor instalate, plus jurnalele de evenimente Windows și journald de pe Linux.
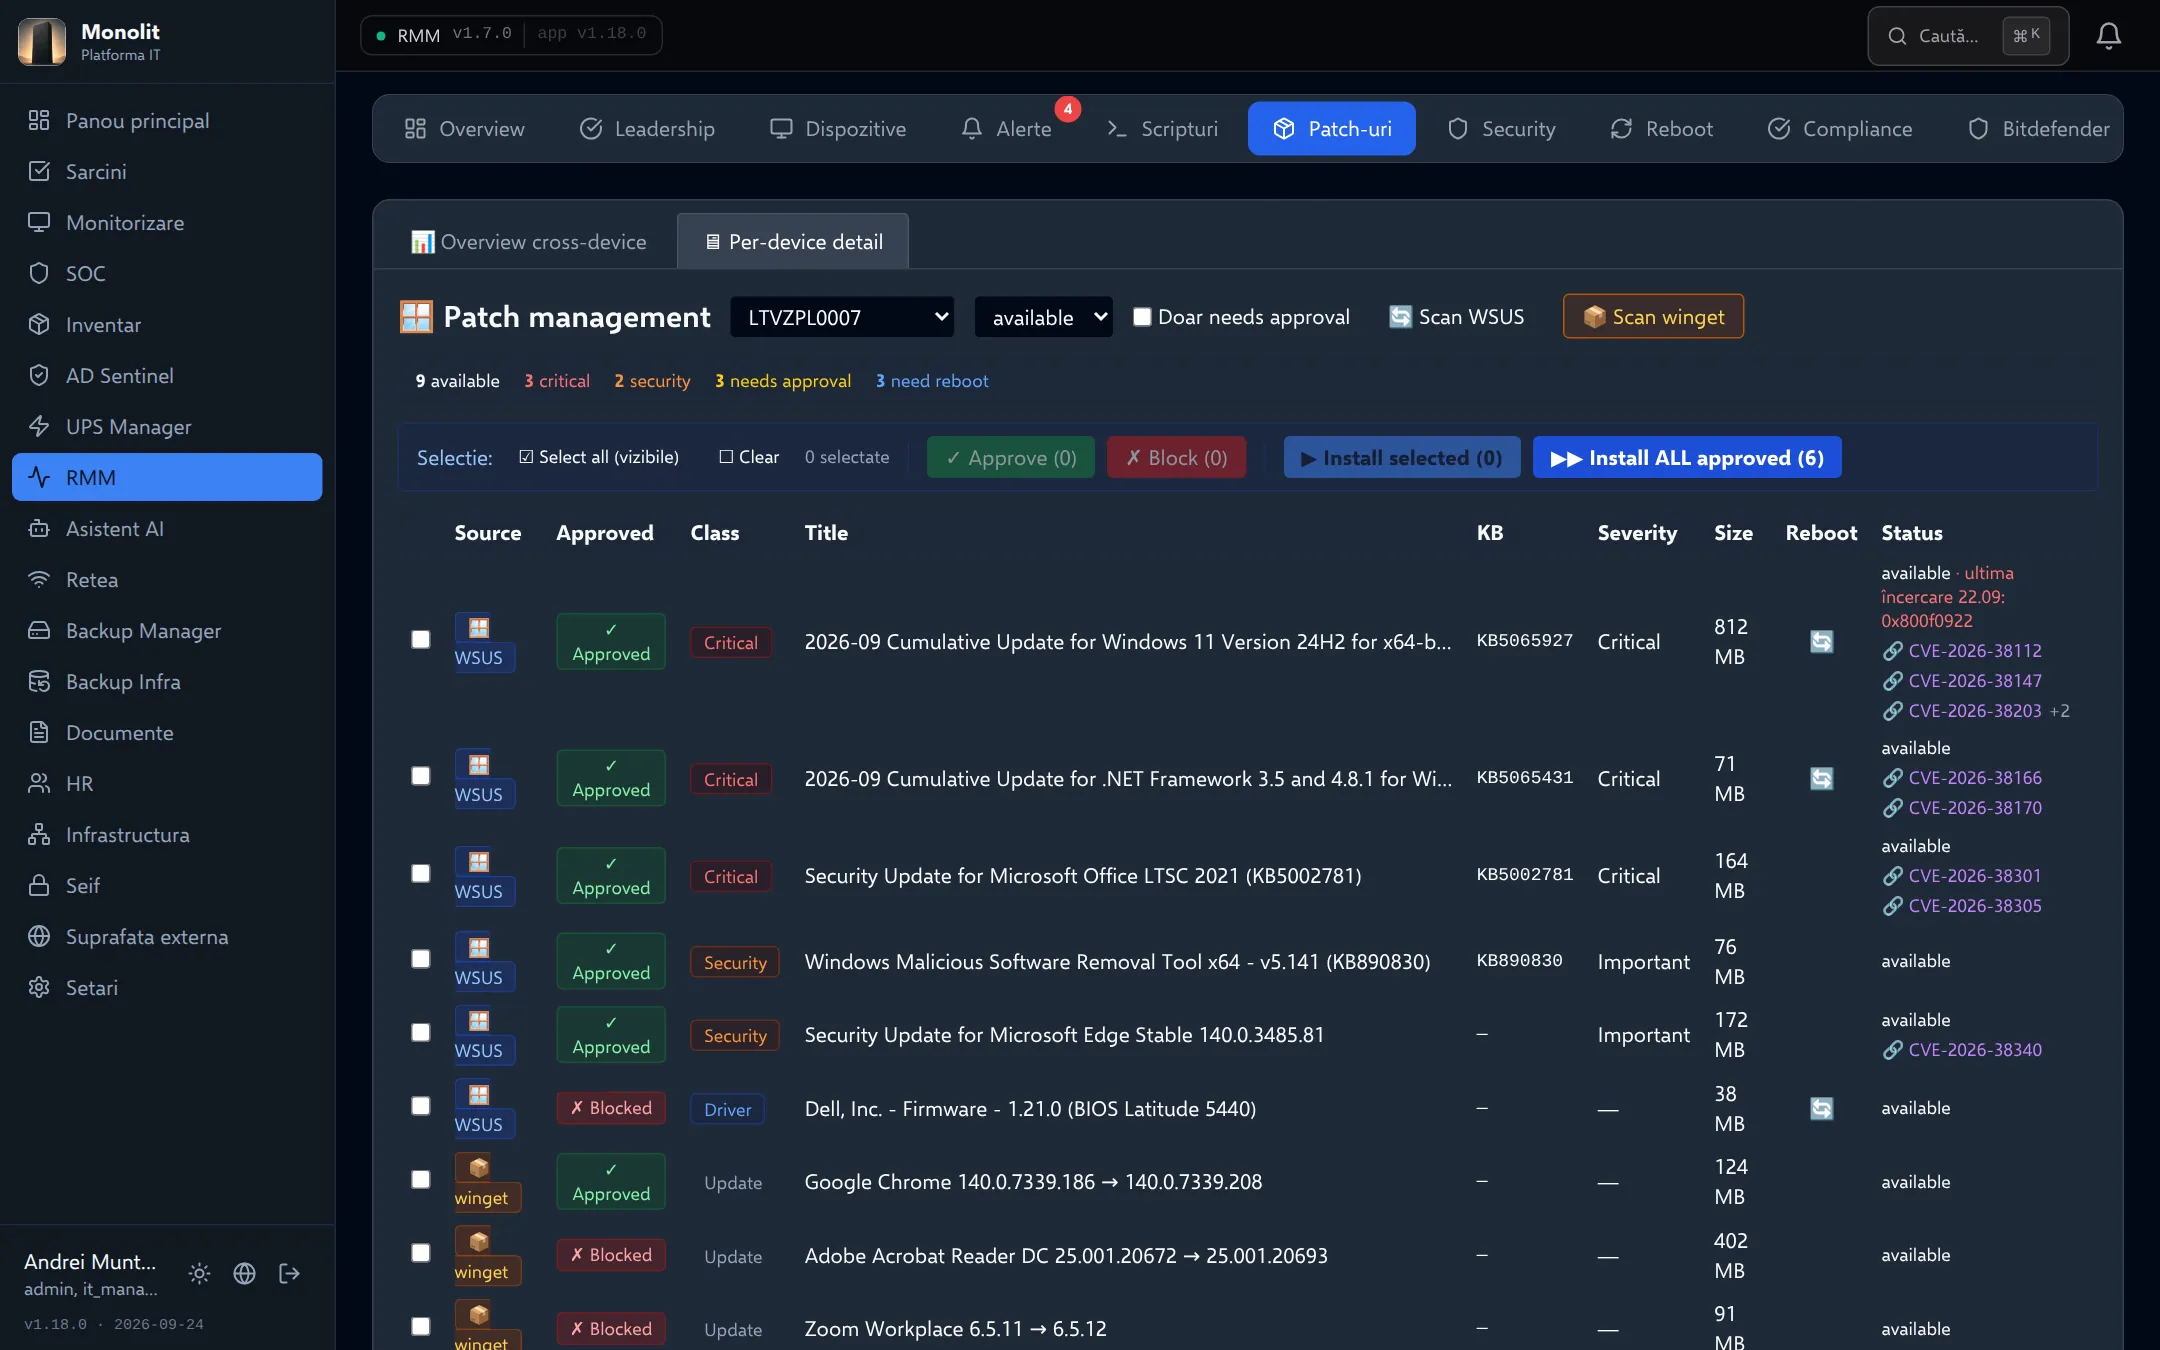
- Gestionează actualizările Windows (Windows Update) și ale aplicațiilor (winget): scanare, aprobare, instalare imediată sau programată într-o fereastră de mentenanță.
- Urmărește antivirusul pe fiecare stație: protecția în timp real, vechimea semnăturilor, amenințările prinse în ultimele 24 de ore și istoricul lor pe 30 de zile.
- Ține evidența stațiilor care așteaptă o repornire și le repornește automat noaptea, după 24 de ore, cu notificarea utilizatorului.
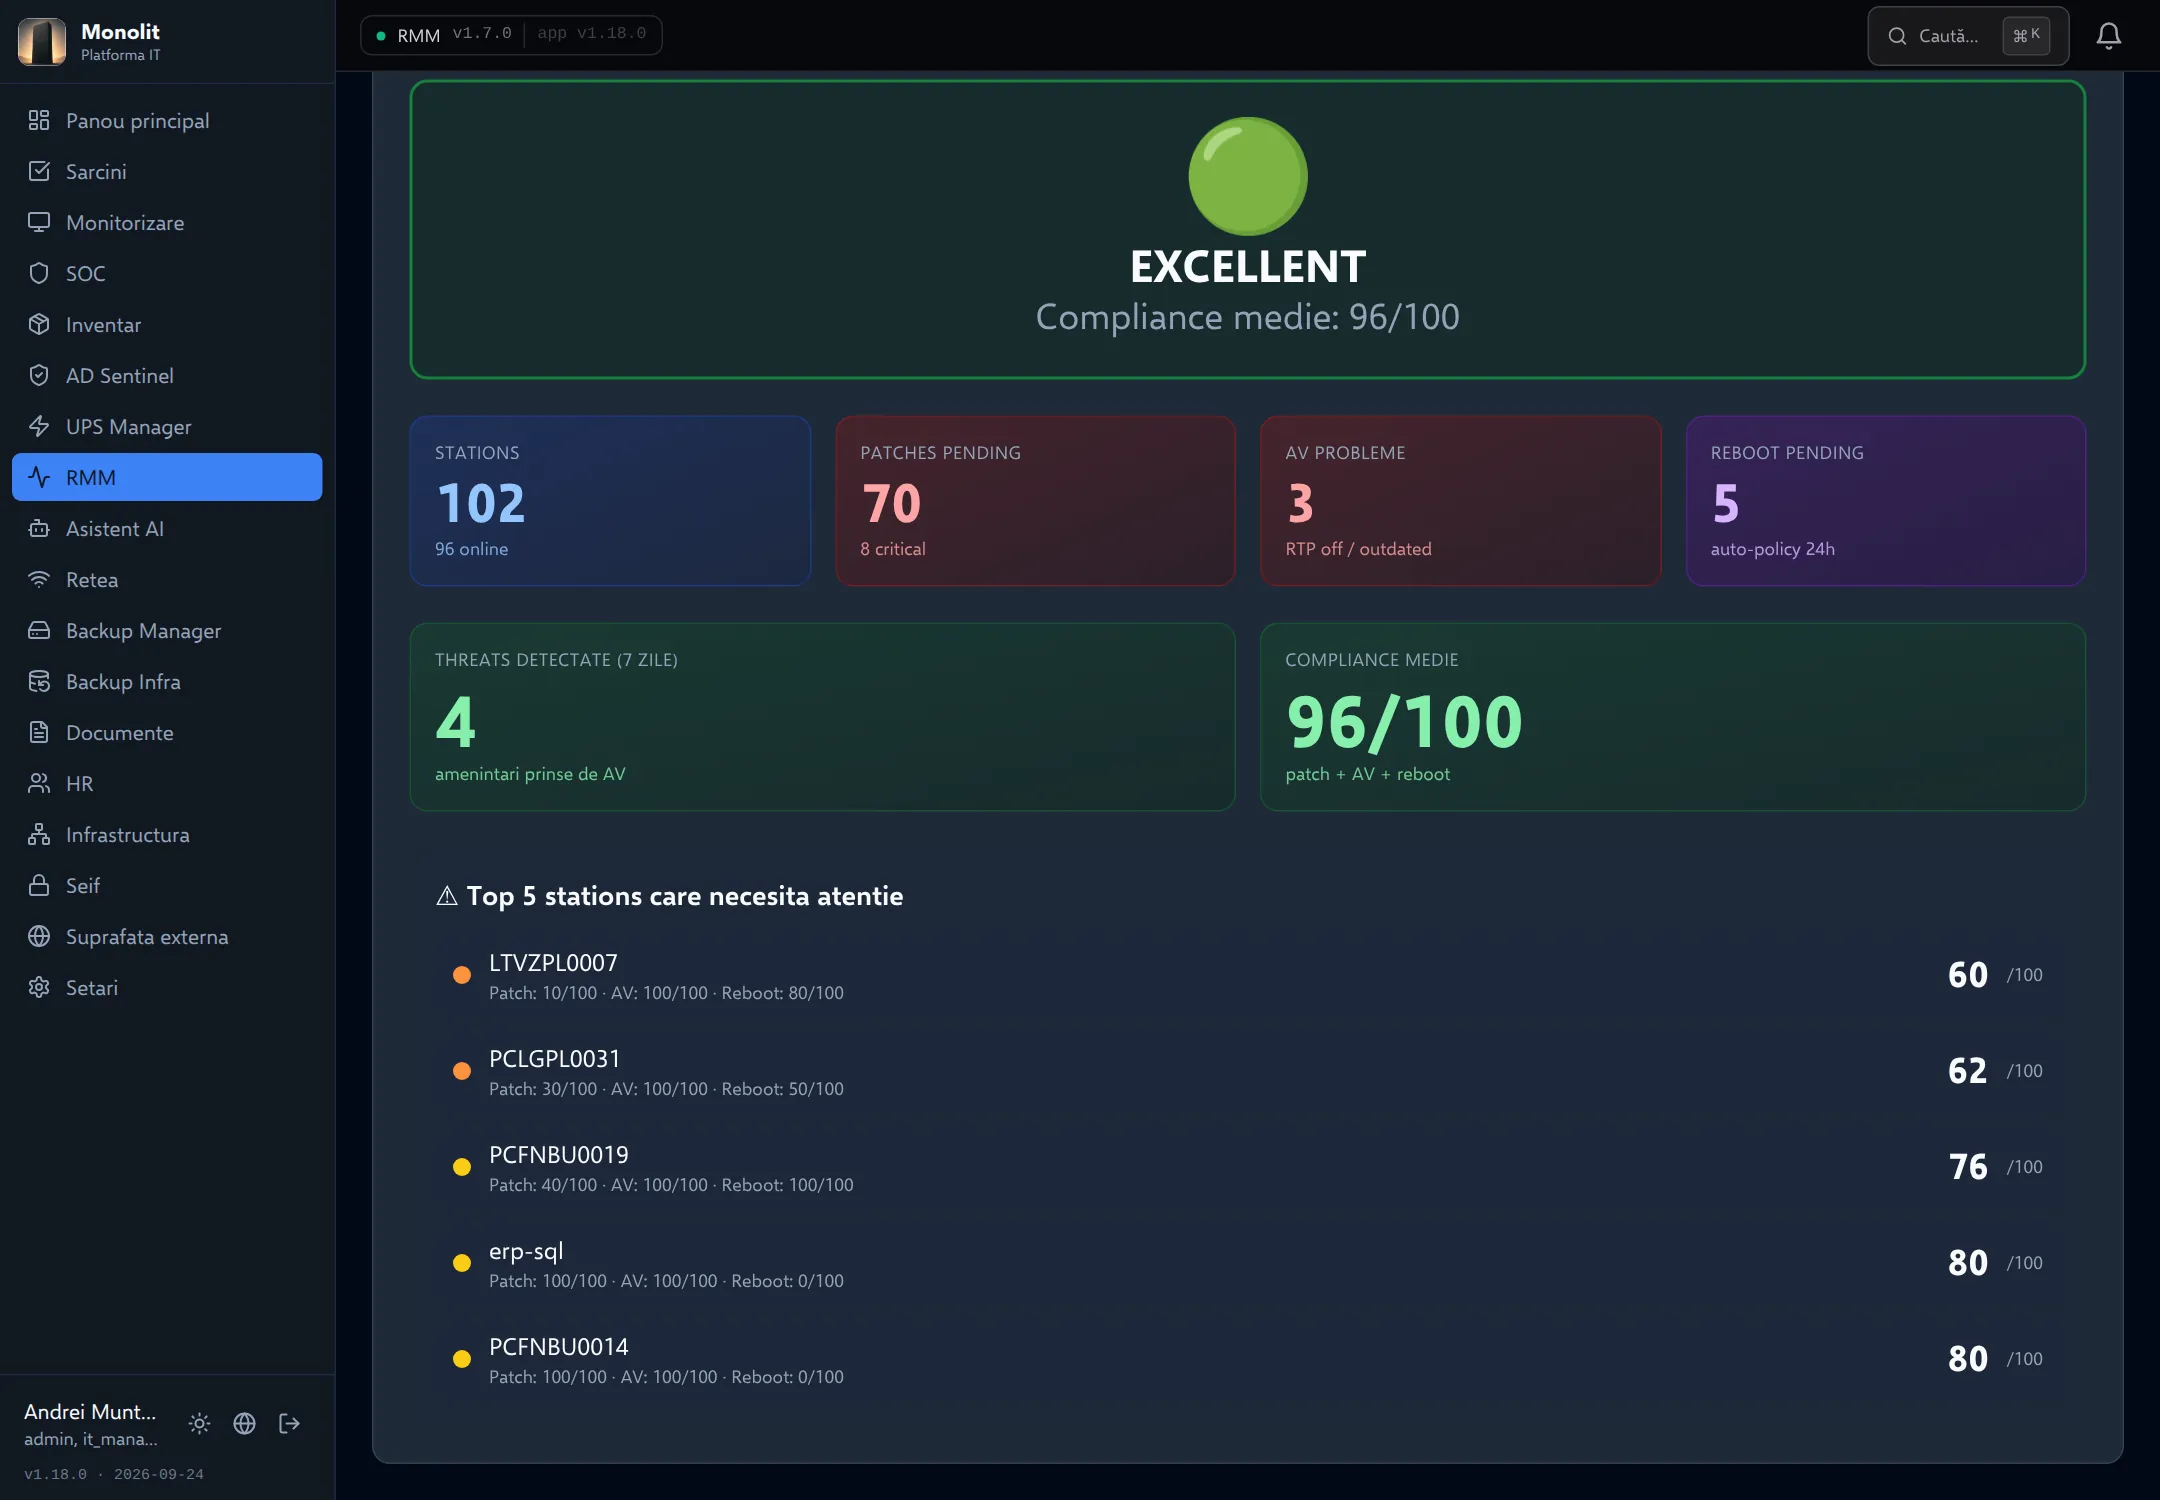
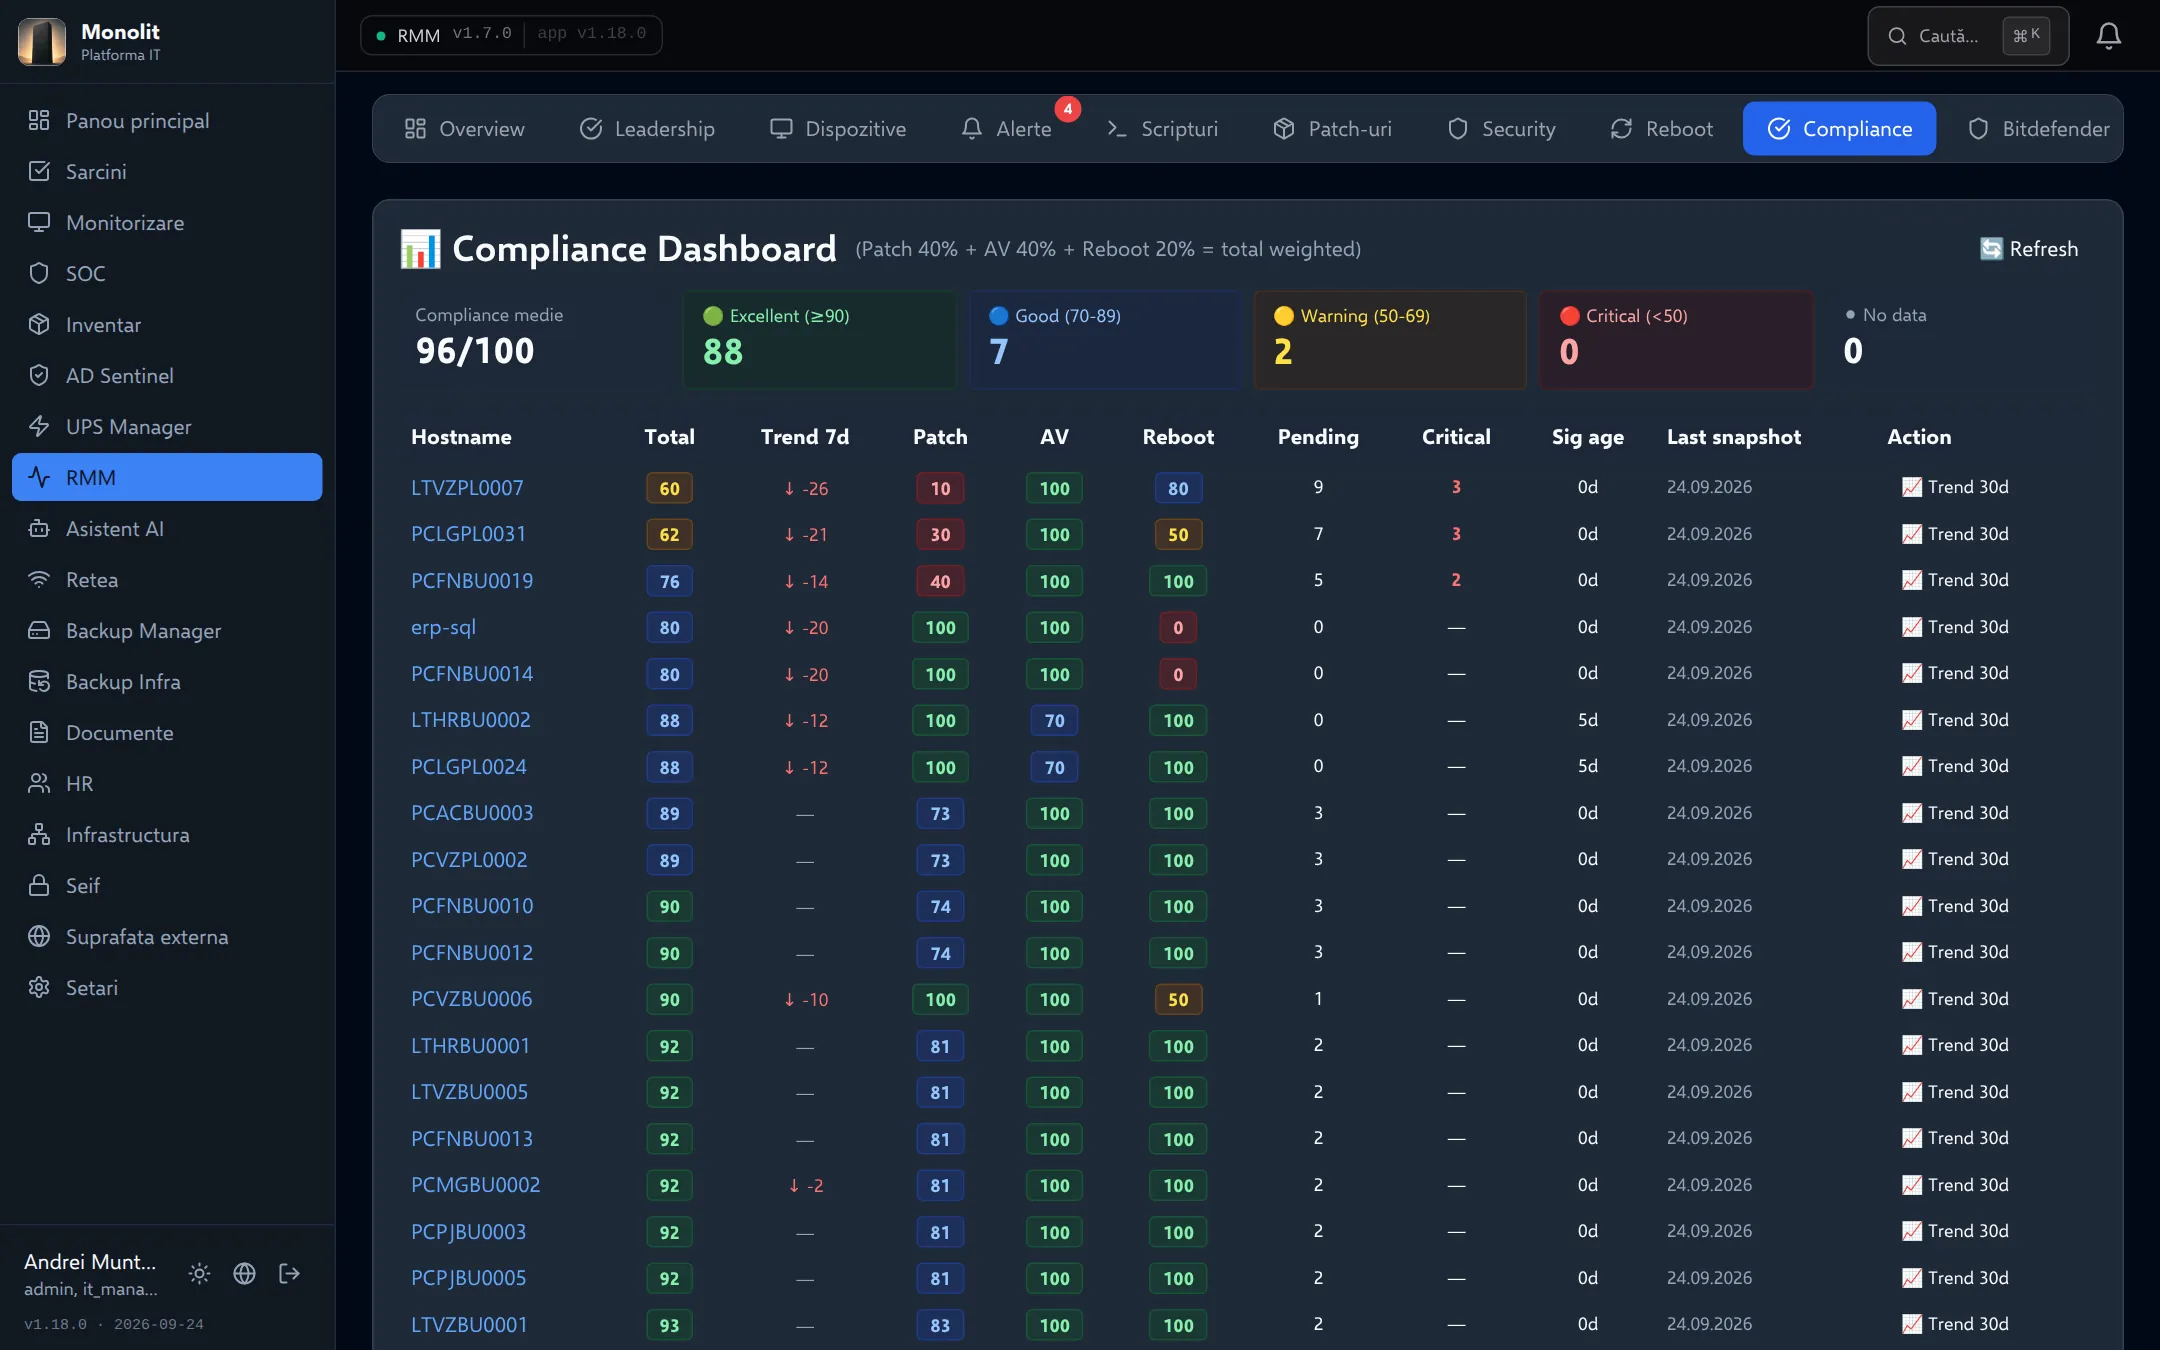
- Calculează zilnic un scor de conformitate pe stație (patch-uri 40%, antivirus 40%, repornire 20%) și media pe firmă, cu evoluția pe 30 de zile.
- Generează alerte la depășirea pragurilor și rulează reguli automate: o alertă, un script sau o notificare în Teams.
- Permite acțiuni de la distanță: scripturi PowerShell, CMD sau Bash pe una sau mai multe stații, terminal, servicii, jurnal de evenimente și fișiere (Live Connect), control la distanță prin RustDesk și Wake-on-LAN.
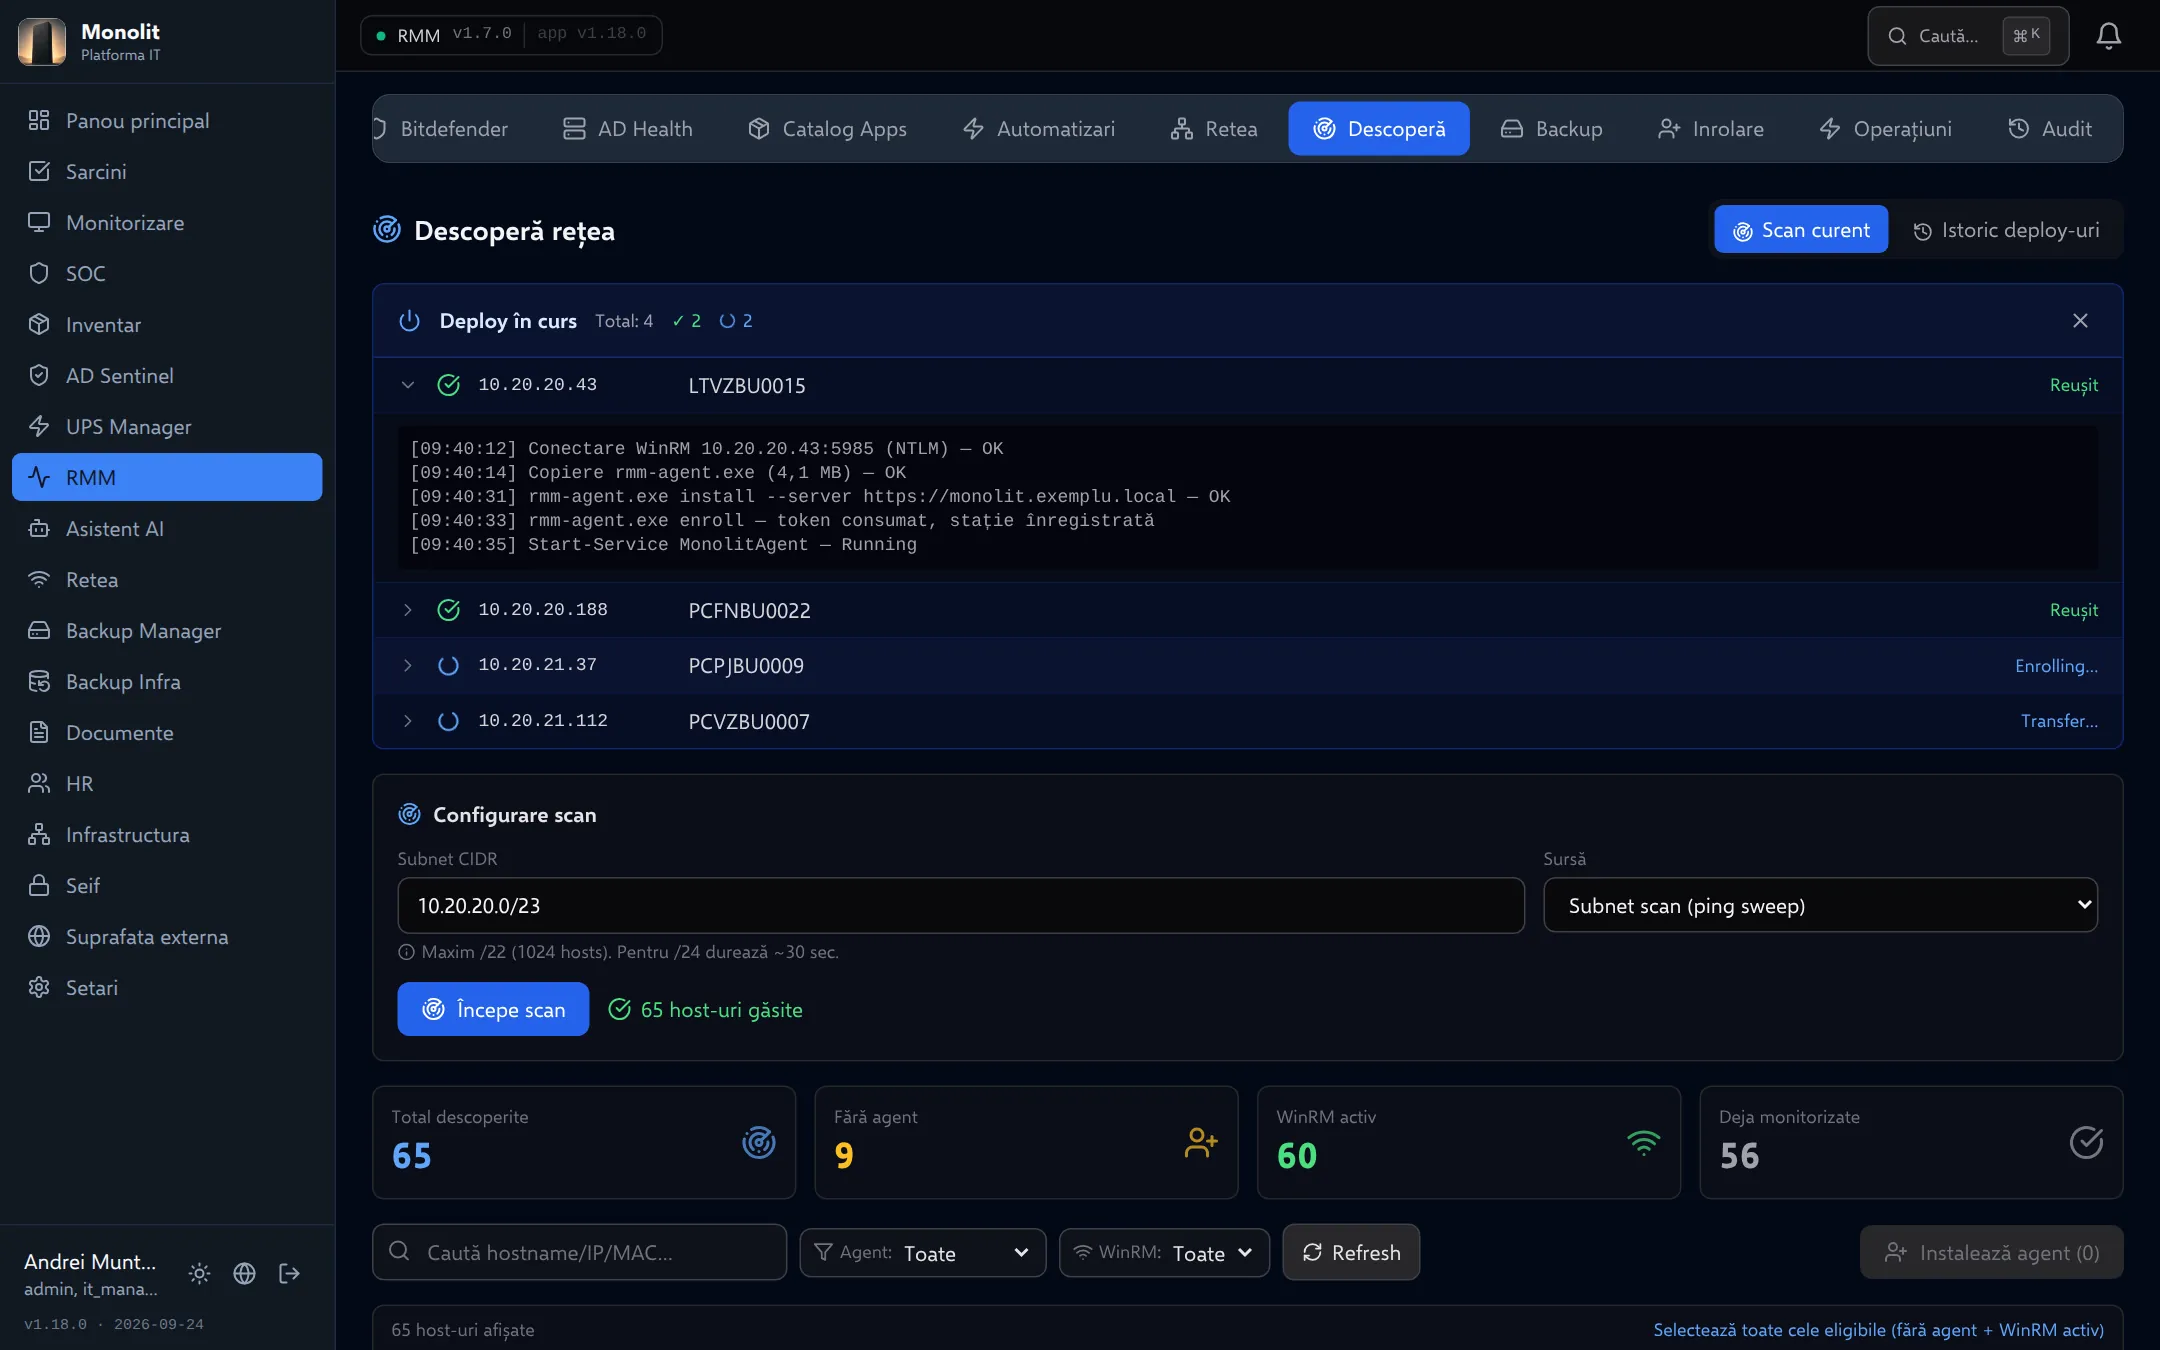
- Descoperă calculatoarele din rețea și instalează agentul pe mai multe stații deodată, prin WinRM.
- Monitorizează certificatele TLS ale site-urilor interne și publice și generează rapoarte PDF (executiv și ISO 27001).
- Înregistrează în jurnalul de audit fiecare acțiune: cine, ce, pe ce stație, când.
Fluxuri de lucru
1. Actualizări de securitate pe tot parcul
- Tehnicianul deschide Patch-uri → prezentarea pe toate stațiile și filtrează stațiile cu actualizări critice.
- Pornește o scanare pe stațiile selectate; rezultatele apar în 1–2 minute.
- Actualizările critice și de securitate sunt aprobate automat. Driverele și aplicațiile așteaptă aprobarea IT, bucată cu bucată sau în grup.
- Instalarea pornește imediat sau se programează în fereastra de mentenanță de seară.
- Scorul de conformitate al fiecărei stații crește după instalare și repornire.
2. Incident pe o stație
- Antivirusul blochează un fișier; RMM creează o alertă critică și regula automată pornește o scanare.
- Tehnicianul deschide pagina stației: vede alerta, vârful de activitate din grafic, amenințarea în fila Securitate și evenimentele din jurnalul Windows.
- Verifică de la distanță procesele și conexiunile, prin script sau Live Connect, fără să oprească utilizatorul din lucru.
- Instalează actualizările lipsă și închide alerta; toți pașii rămân în jurnalul de audit.
3. Calculator nou în firmă
- Stația se conectează la rețea. Tehnicianul rulează o scanare a subrețelei din fila Descoperă.
- Lista arată ce gazde nu au agent și dacă WinRM este activ.
- Selectează stațiile eligibile, testează credențialele pe prima și pornește instalarea în masă.
- Progresul se vede pe fiecare stație, cu jurnal pas cu pas. În câteva minute stația apare în lista de dispozitive.
- Pentru stațiile fără WinRM, RMM generează o comandă PowerShell cu token de înrolare, de rulat local.
Beneficii și indicatori
- Numărul de dispozitive online din total, vizibil permanent pe panoul principal.
- Scorul mediu de conformitate și lista stațiilor sub prag, gata pentru o ședință de conducere.
- Numărul de actualizări critice lipsă și câte stații le au.
- Stațiile cu probleme de antivirus și amenințările prinse în ultimele 7 zile.
- Reporniri restante, pe vechime (sub 12 ore, 12–24 de ore, peste 24 de ore).
- Timpul de la conectarea unei stații noi până la monitorizarea ei: minute, nu o vizită la birou.
- Urmă de audit completă pentru acțiunile pe stații, cerută de ISO 27001.